

 400-100-8107
 中文
400-100-8107
中文
身份安全平台是一套从端到端的身份访问管理解决方案,可以保护员工、客户、应用程序和其他非人类身份的特权访问,并实现 DevOps 的安全。
在混合云、SaaS 和多云等任意基础设施上访问任意资源的过程中不间断地保护身份。CyberArk identity security platform 身份安全平台是防御恶意攻击和未经授权访问的第一道防线,以保护我们重要的资产。


借由结合安全的 SSO、自适应多因素身份验证、生命周期管理、目录服务和用户行为分析,我们能帮您简化运营,让用户使用任意设备轻松且安全地访问本地、云端、混合环境中的资源。


跨越整个 IT 资产,应用世界一流的智能特权控制及差异化的控制,满足员工、第三方供应商、端点和机器身份访问敏感数据时的特定需求。


简化人力资源流程,确保用户拥有合适的权限访问相应的资源,确保遵守行业或政府法规,通过编排和生命周期管理、权限和授权、及目录和联合身份验证服务全面提高效率。
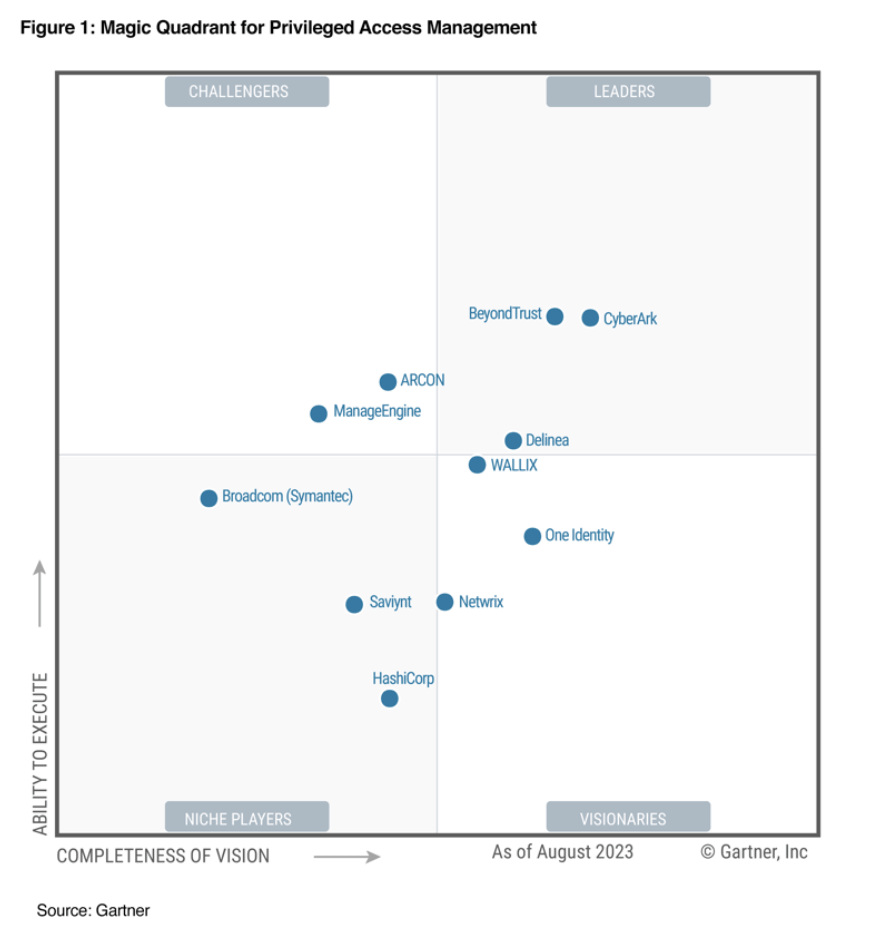
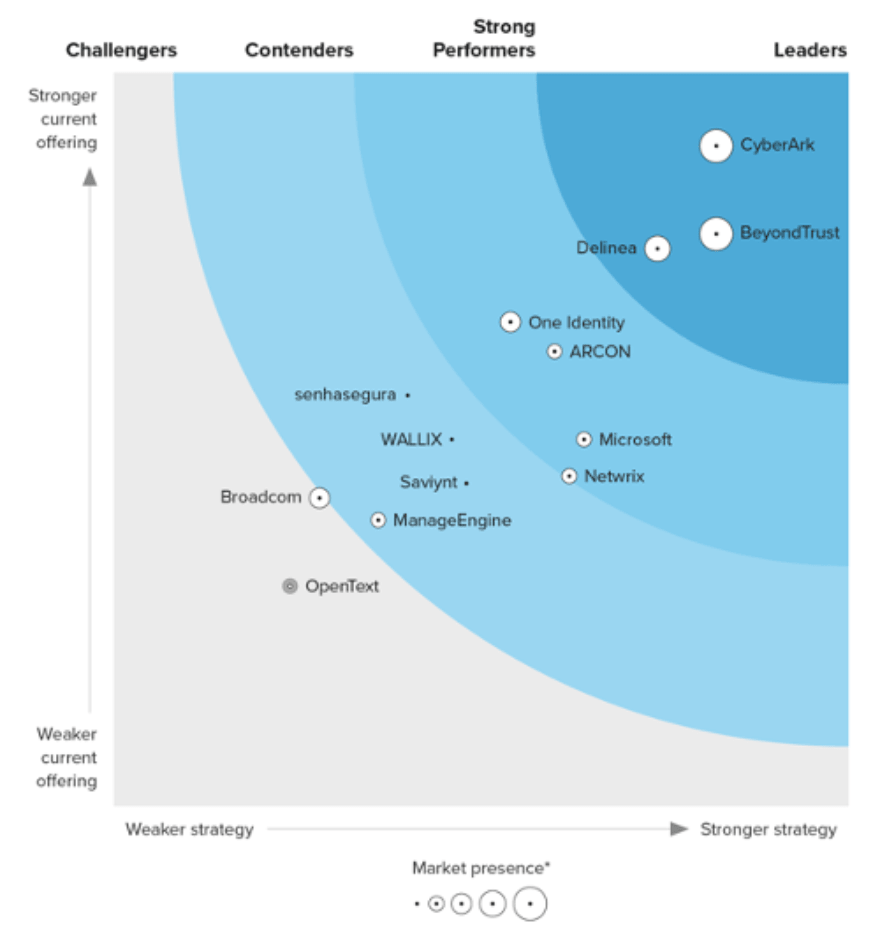
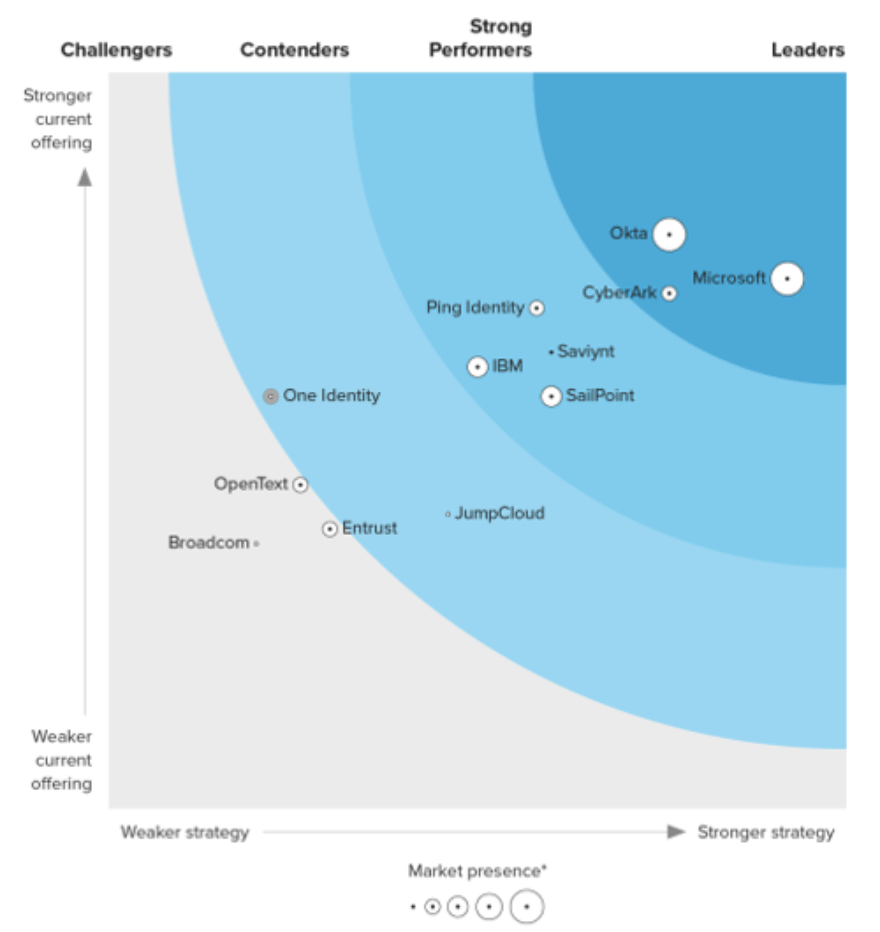
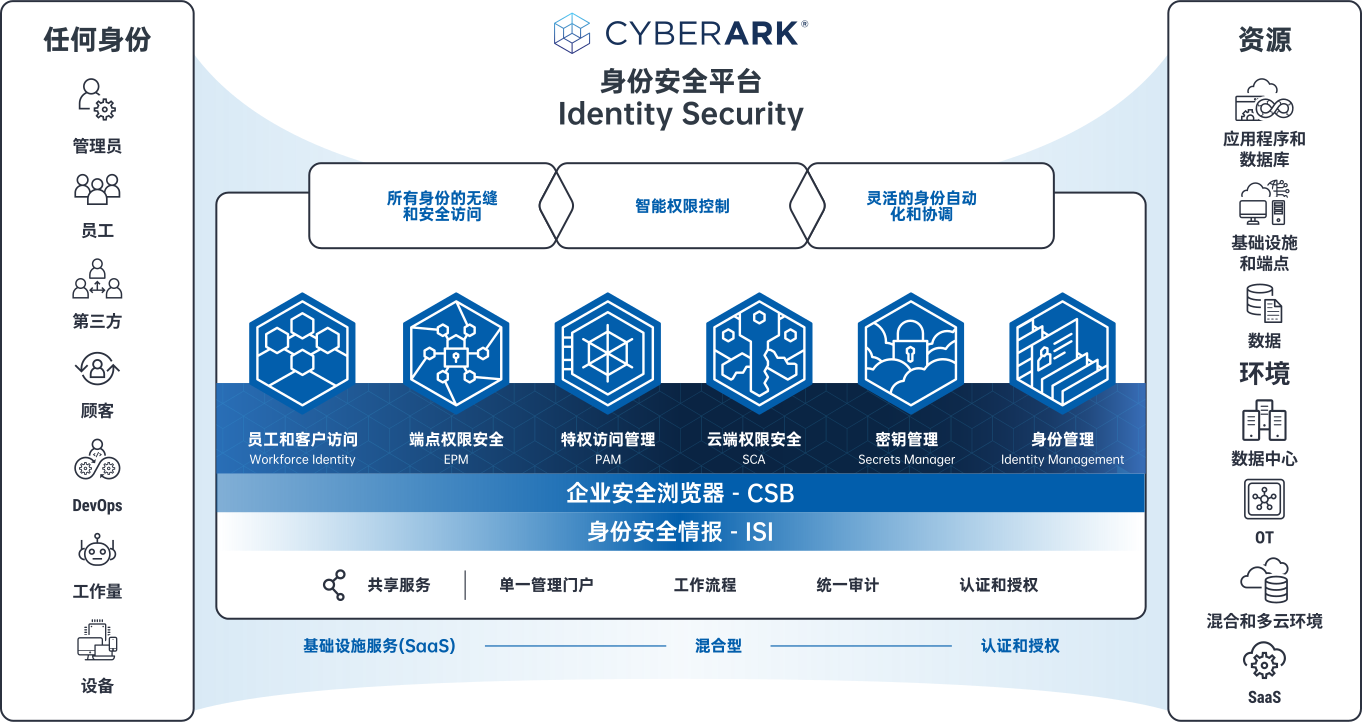


通过保护员工和客户凭据,严格把控本地和云端的应用程序、服务和 IT 基础设施的访问权限,确保相应的用户能在合适的时机安全访问相应的资源。


通过撤销本地管理员的特权,根据角色执行最小特权,提升审计就绪度,管理端点上无人管理的权限,大幅缩小攻击面,抵御攻击。


利用操作系统、端点、云基础设施和工作负载、服务器、数据库、应用程序、虚拟机管理器、网络设备、安全设备等全方位功能,保护特权凭据和机密信息。


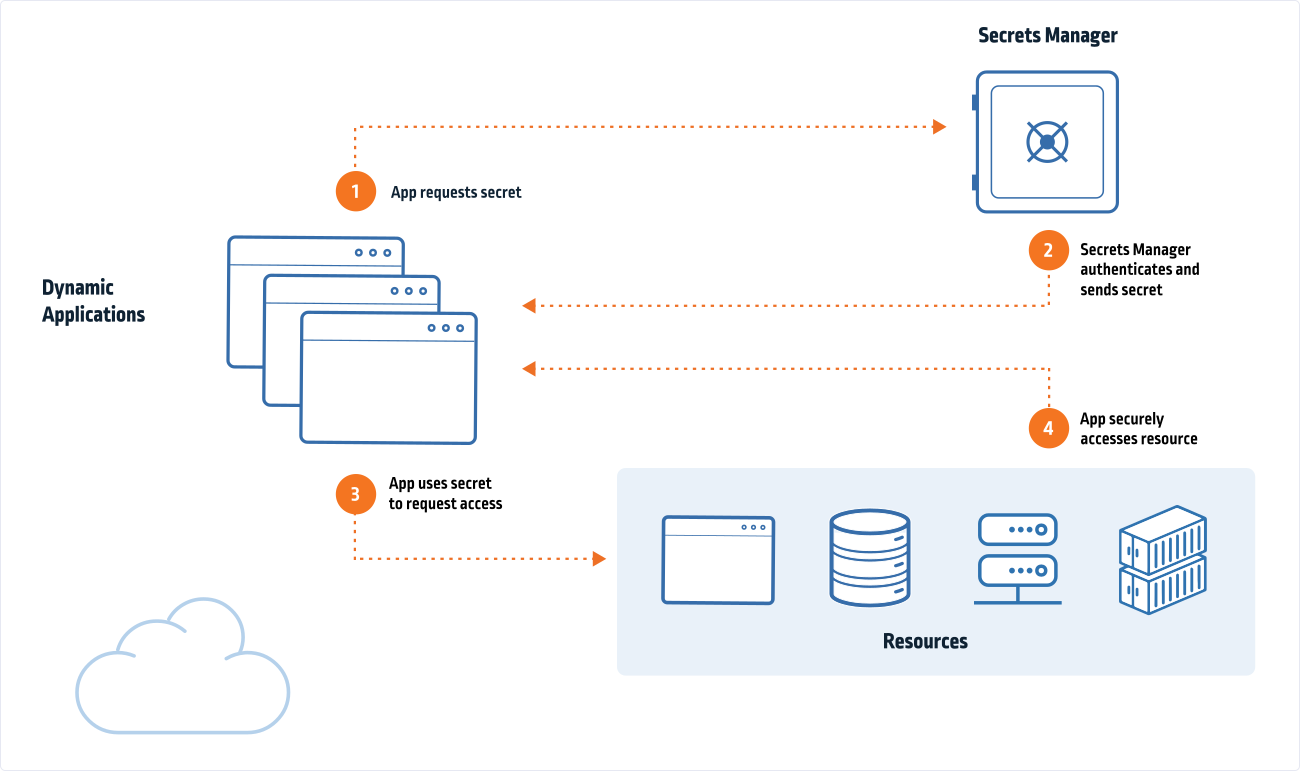
保护和管理应用程序、机器和其他非人类身份访问企业内部和外部 IT 环境中的 IT 和其他敏感资源所使用的机密信息和凭据。


通过分析、保护和监测访问,将权限控制扩展到云环境。以直观方式呈现人类、机器和联合身份的访问,找到和撤销冗余的权限。


自动化管理整个企业 IT 环境中的数字身份,在执行最小特权的过程中集中创建、维护和分析所需的最小特权。
您如何保证企业及其最宝贵资产的安全?从全面的特权访问管理开始防止恶意账户或凭证的访问。
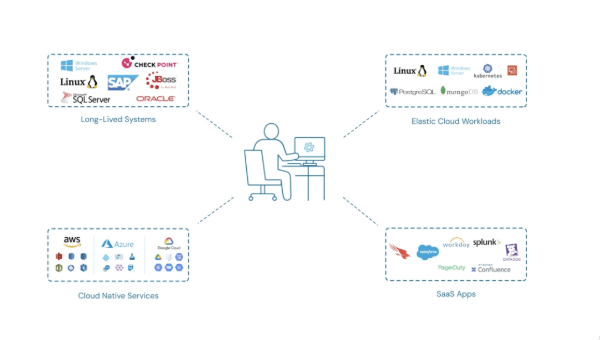

保护特权身份 – 防篡改存储库中的人和计算机。

满足内部要求,管理访问并保持完全集中的审查。

通过单个网络门户无 VPN 访问对用户身份进行安全的验证。
在本地、多云和 OT/ICS 环境中,自动发现具有跨端点和基础设施特权访问权限的账户、凭据、IAM 角色和密钥。在防篡改的数字保险库中加入所有凭据和账户,以实现基于策略的安全管理。基于策略的自动凭据轮转可以提高安全性并消除耗时且容易出错的手动流程。
无需常设凭据,即可即时提供对长久系统、弹性云工作负载和云原生服务的访问权限。通过对时长、权限和批准 (TEA) 设置的精细控制,即时创建权限并在使用后删除权限,从而全面采用 ZSP。
提供隔离和监控特权会话,而不牺牲原生用户体验。在保管和零常设特权会话中执行一致的会话隔离策略。集中监控所有用户行为,以进行取证并满足审计和合规性要求。
从单个玻璃窗格集中监控所有用户行为,以进行取证并满足审计和合规性要求。分析 CyberArk 身份安全平台的用户活动,识别风险会话活动并对建议做出响应。
移除本地管理员权限,并在端点上执行基于策略的特定角色最小特权。
为员工和第三方提供安全的远程访问,无需密码、无需 VPN、无需代理,即可即时访问 CyberArk PAM。
构建智能的自动化流程以进行特权访问预配。 为审计人员自动或按需认证资源访问权限。实施强大的自适应多因素身份验证,以验证其零信任框架中的所有用户访问,并通过单点登录保护对资源的访问。

通过我们的 PAM 即服务解决方案,轻松保护和管理特权账户、凭证和密码。

通过现场部署,保护、监控和控制特权访问。
安全访问多云环境、降低风险并维护本地用户体验。

从一个平台运用多云访问策略。

通过本地访问提高利用率。
实施按需提升的最低权限,进而降低风险。
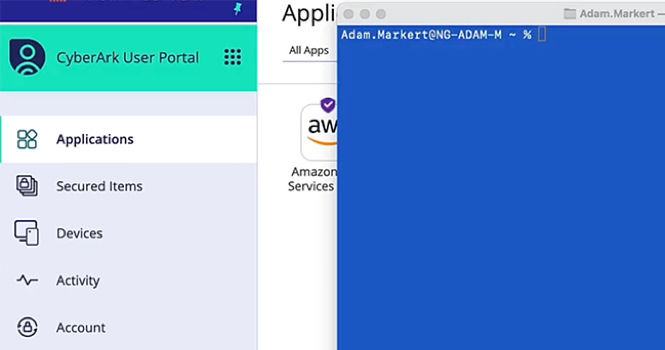
无代理,一切顺利。仅需确保本地访问多云控制台
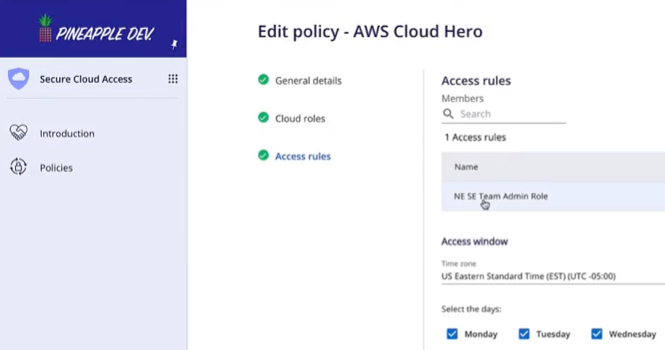
通过设置集中式安全策略,确定用户如何访问云控制台
删除所有常设权限。授予即时权限
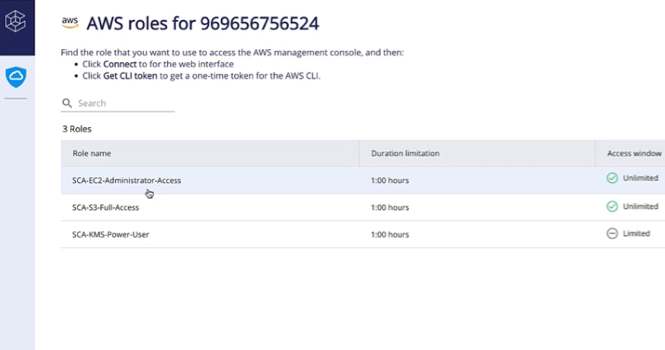
工程师可在危急情况 (critsit) 下安全地请求和快速获得访问权限
与服务台或 ChatOps 工具集成,以高效处理访问请求
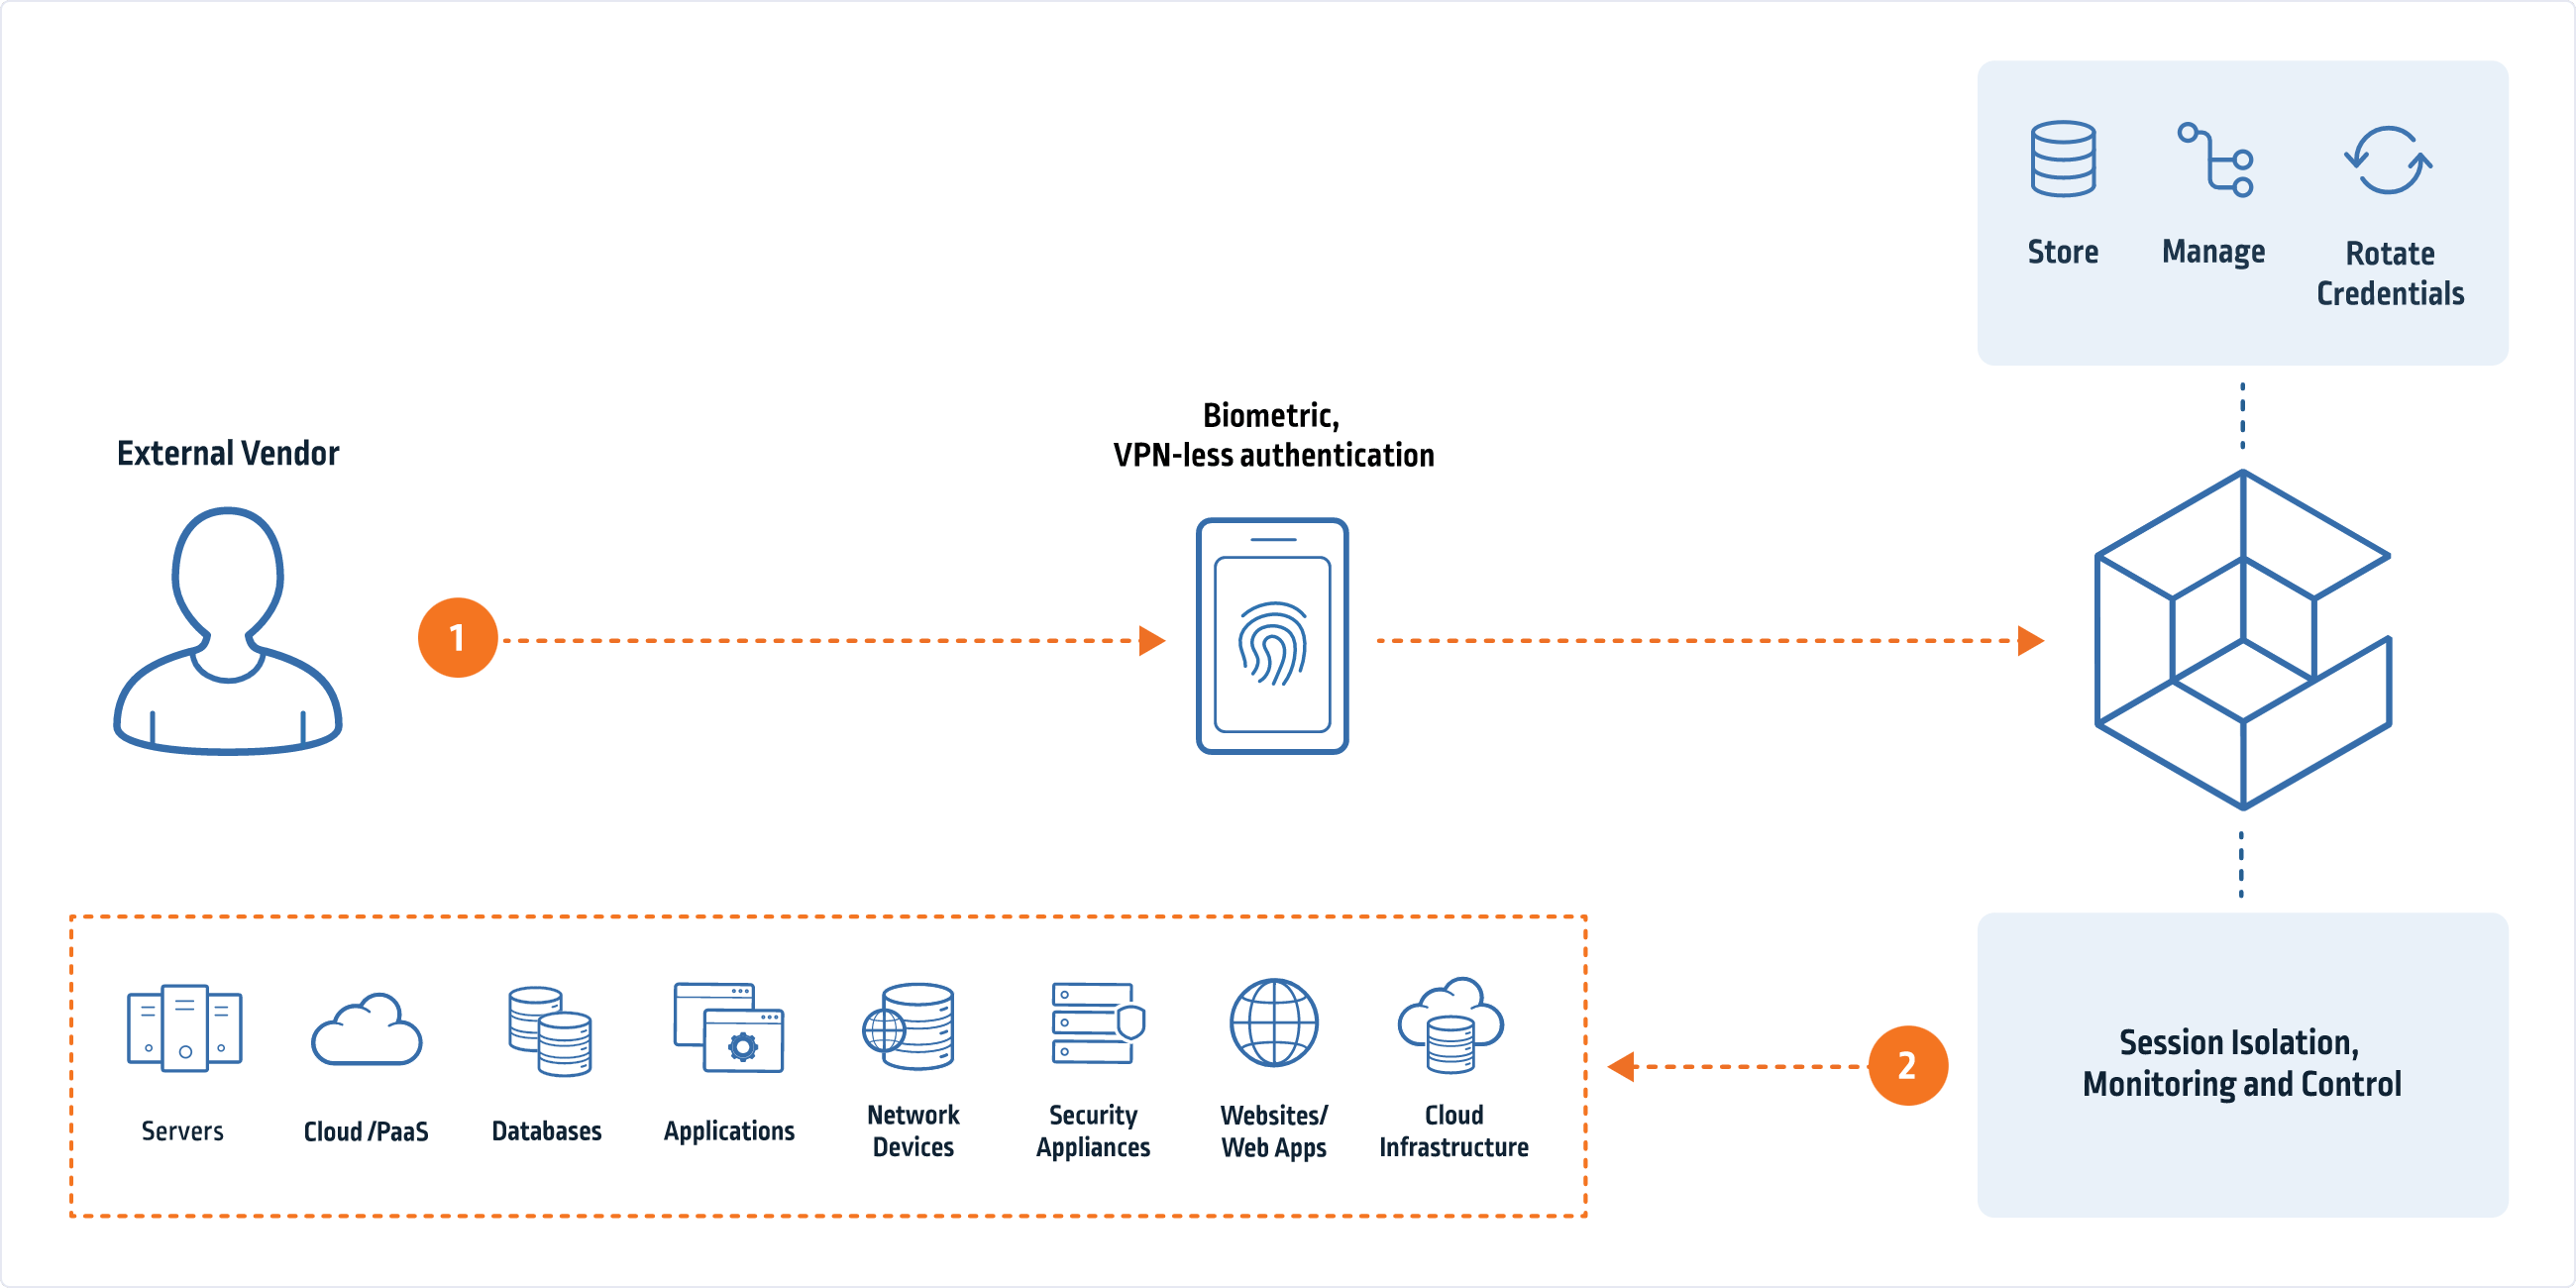
通过全面的会话隔离、监控和审计功能,使得第三方安全访问关键内部资源,而无需使用 VPN、代理或密码。
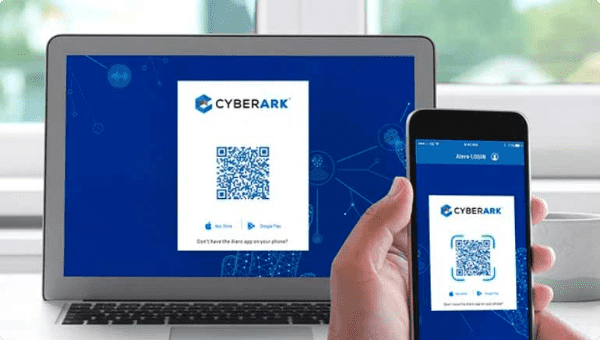
无密码也无 VPN,通过生物识别 MFA 为提供快速又安全的供应商访问权限。
通过自动隔离和受到监控的会话,保护供应商特权访问。
为供应商提供即时访问权限,而无需将其身份添加到 AD。
确保外部供应商每次需要访问关键资产时都会确认其身份。
轻松加入和注销供应商,使其在必要时访问他们所需的信息;包括对供应商自我管理邀请的支持。
通过完整的报告、审计和补救功能,全面了解供应商活动。
在物理隔离环境和其他离线环境中,向获得批准的第三方安全地提供访问凭据。记录凭据使用情况,以供执行审计和判断合规性。
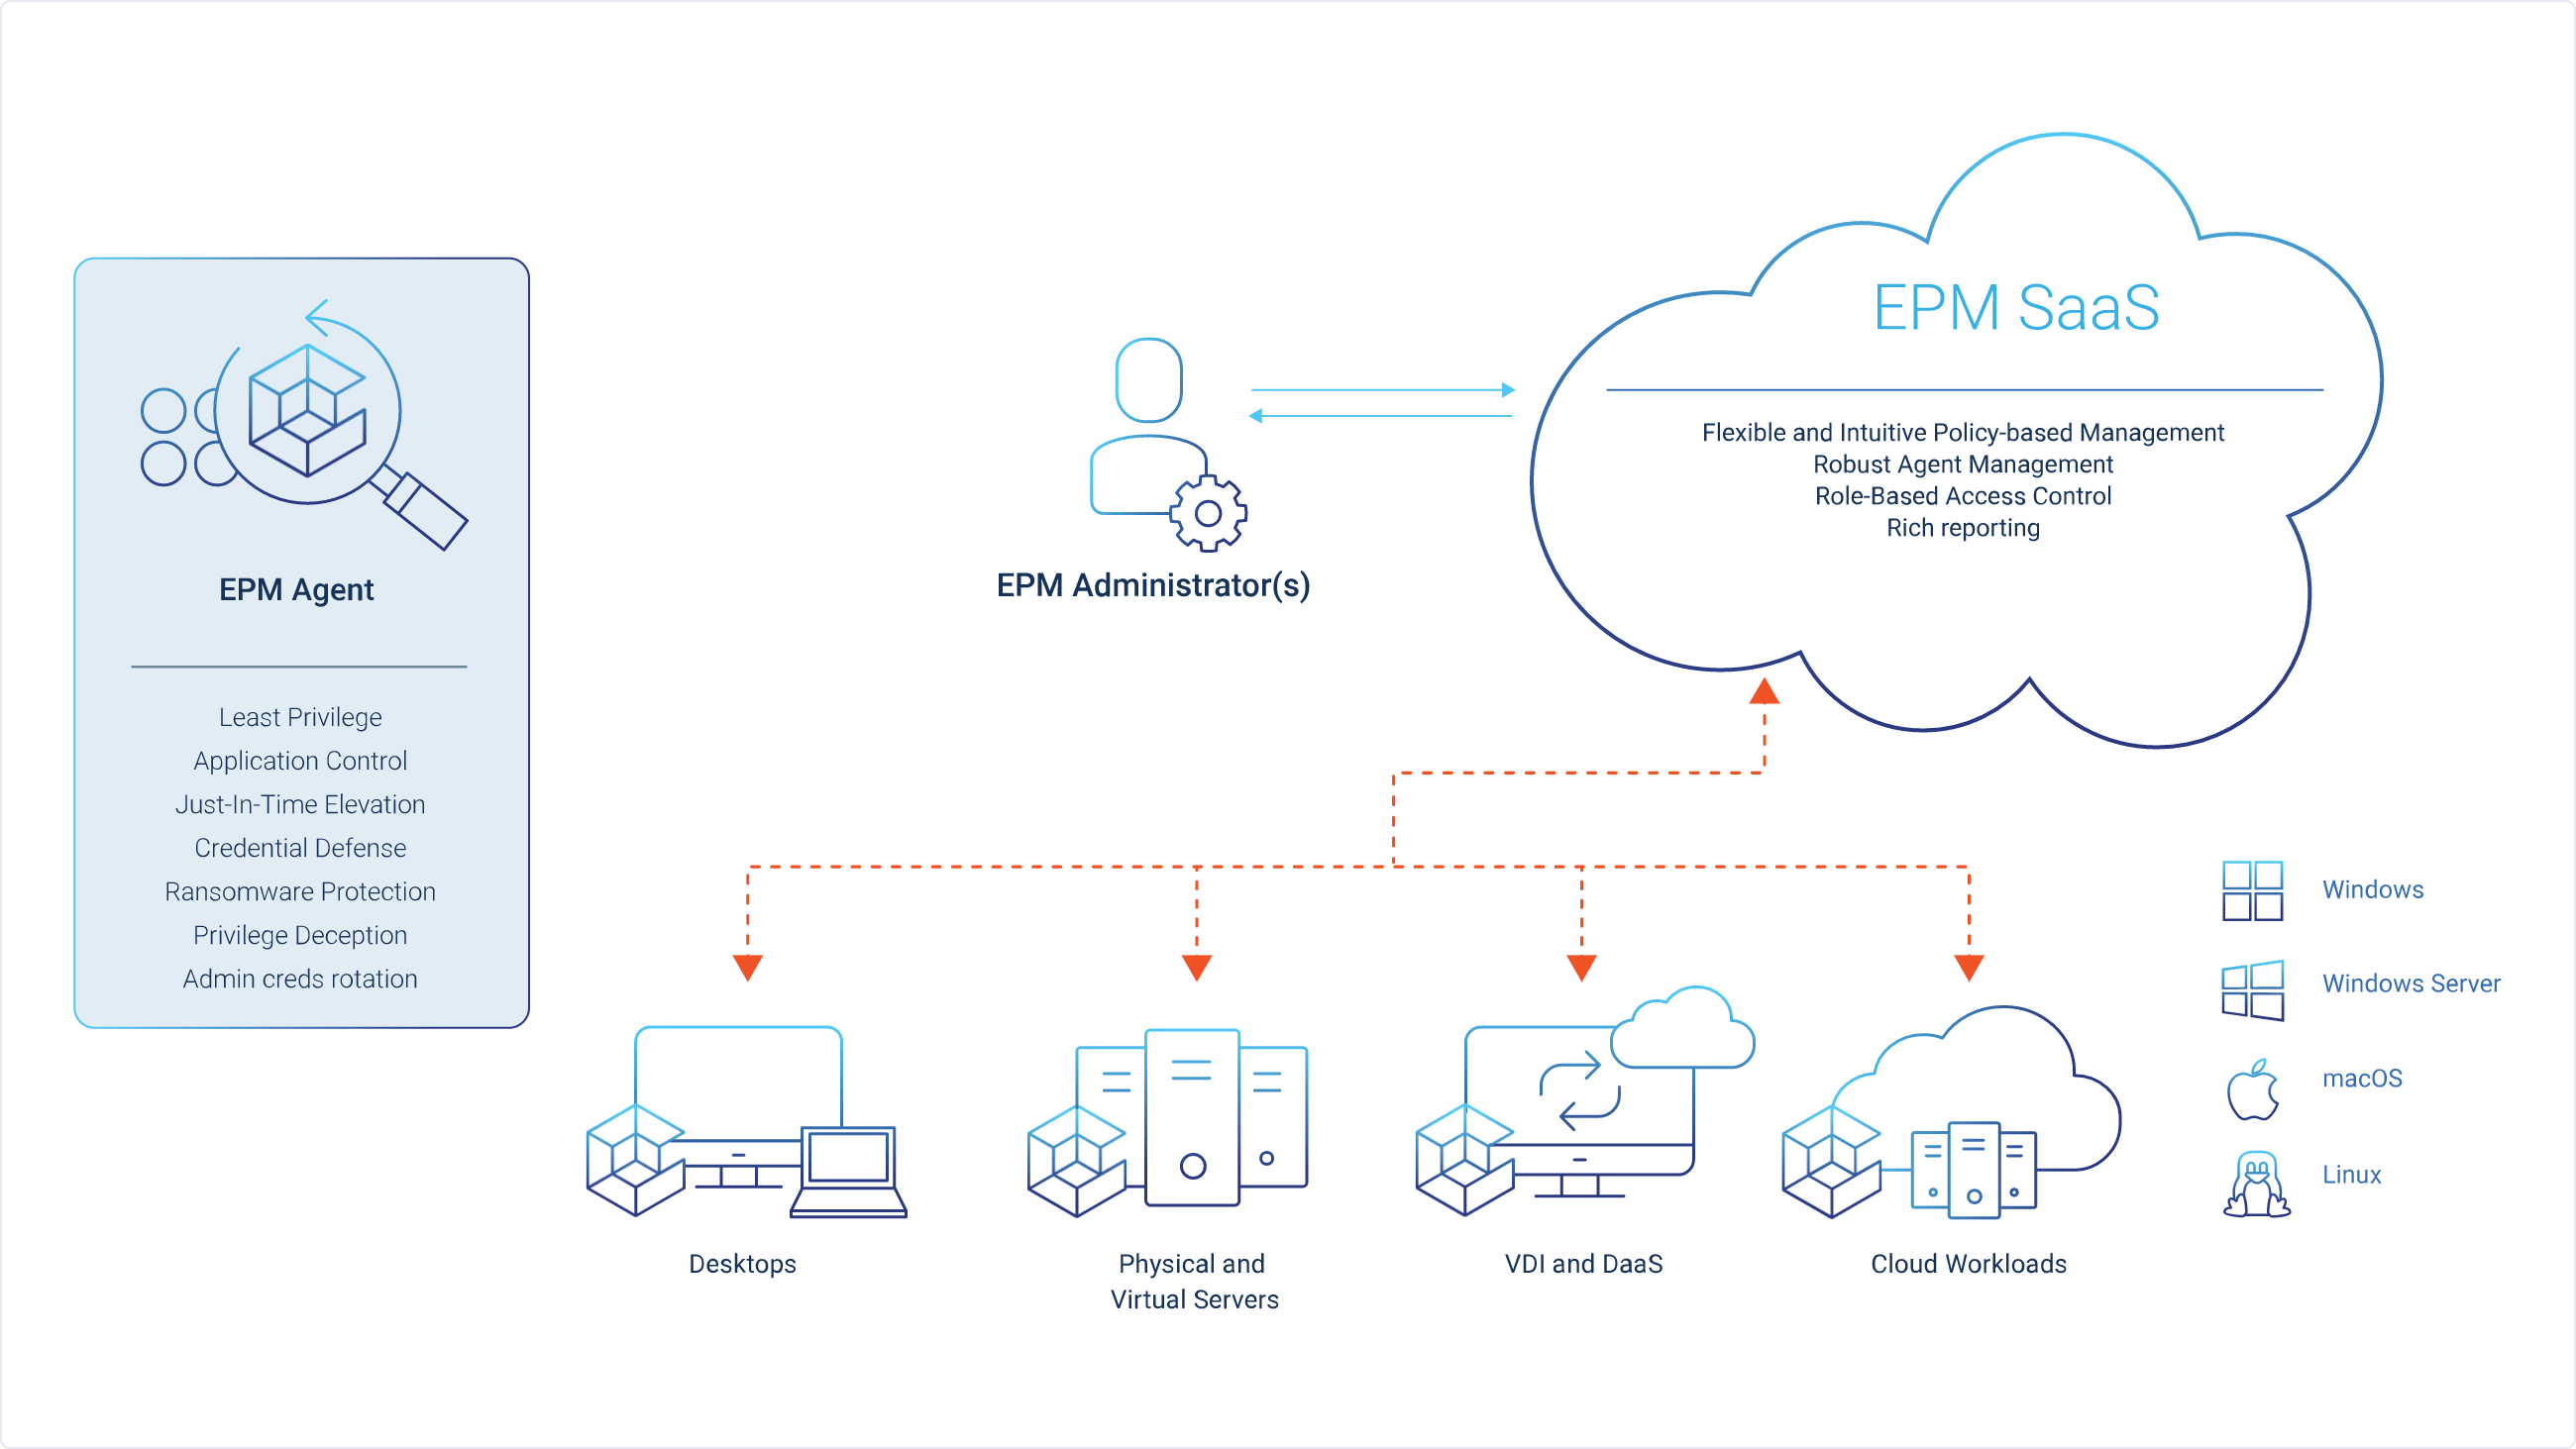
撤销本地管理权限,执行最小权限,并在从混合环境到云环境的所有 Windows、macOS 和 Linux 端点上实施基本的端点安全控制。
通过撤销本地管理员权限,使漏洞无法利用。
简化 IT 工作流程并强化端点而不影响生产效率。
使安全性与企业目标保持一致,鼓励用户的独立性和灵活性。
解决特定监管要求并为特权操作建立审计跟踪。
Endpoint Privilege Manager 有助于撤销本地管理员权限,同时改善用户体验并优化 IT 操作。
基于策略的灵活管理可简化特权协调,并允许受控的即时维护会话。
基于条件策略的综合应用程序控件可以帮助您为每个用户组(从 HR 到 DevOps)创建场景。应用程序上下文、参数和属性被认为允许或阻止某些脚本、应用程序或操作。
勒索软件可能很棘手,因此我们会不断测试 Endpoint Privilege Manager,以防范新的勒索软件类型。到目前为止,已有 300 多万个不同的样本投入其中,事实证明 Endpoint Privilege Manager 对付这种攻击向量完全有效。
Endpoint Privilege Manager 的策略审计功能可用于建立审计跟踪,以跟踪和分析尝试提升特权的操作。丰富的报告引擎可帮助您保持对端点的可视性和控制力。
凭据盗窃使攻击者能够横向移动,也是引发每个漏洞的主要因素。
Endpoint Privilege Manager 可保护凭据和凭据存储,并在攻击者的路径放置凭据诱饵以帮助及早检测攻击。
通过全面的会话隔离、监控和审计功能,使得第三方安全访问关键内部资源,而无需使用 VPN、代理或密码。
删除代码和 DevOps 工具中的硬编码密钥,然后管理和轮转凭据。
跨各种 DevOps 和自动化工具、CI/CD 工具链、PaaS 平台和公共云平台开箱即用集成。
使用开发人员友好选项来快速保护应用程序。
保护非人类使用者所用的所有凭据及存取钥匙,移除应用程式内的写死凭据,根据政策更替凭据。
使用原生应用程式属性以及基于角色的存取控制来认证应用程式及容器,记录重要事件留存防篡改稽核轨迹。
借助分散式、高可用性的架构满足严苛的企业韧性、可伸缩性及效能要求。
利用经验证的整合加速部署,包括热门的 DevOps 工具、CI/CD 工具链、自动化工具、PaaS 平台及公有云端平台。
从单体应用到基于云原生、微服务的应用的转变已经打破了传统的边界,这些现代应用需要在众多平台上对机器身份进行编排。这种转变也引发了新机器身份的激增,更不用说在管理它们方面令人咋舌的复杂程度了。
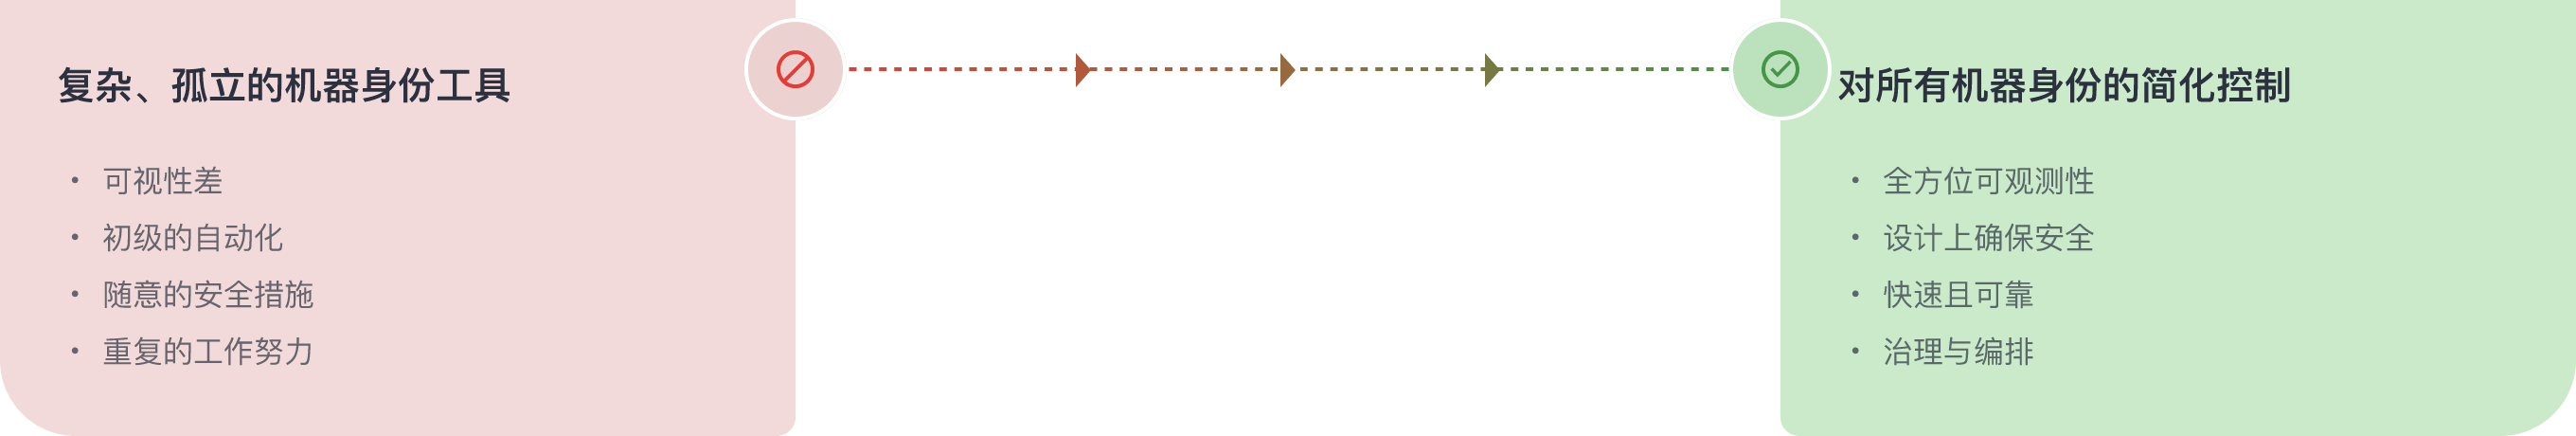
Venafi 全面且行业领先的平台可在任何机器、任何团队以及任何环境(从本地到云端,以及其间的任何地方)协调机器身份,这样一来,您便能够加速现代化进程、最大限度地延长正常运行时间、消除安全事故并减少收入流中断的情况。
通过执行最小权限和遵守监管要求来加强您的安全态势。
了解用户对各种资源的访问权限和授权,包括高度特权账户的访问权限。
做出明智的决策,持续执行最小权限,同时确保用户仅拥有完成其工作所需的访问权限。
利用智能分析主动检测风险,并做出关键的补救决策,以始终遵守最严格的法规要求。
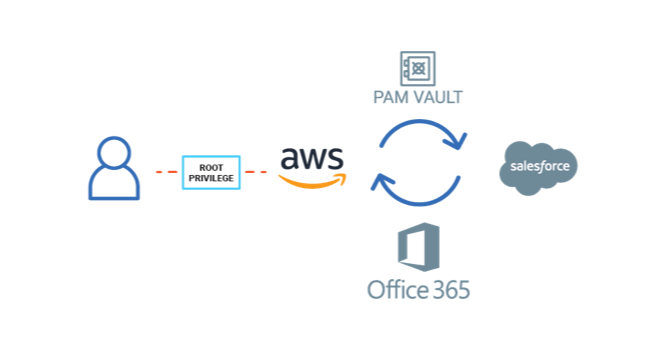
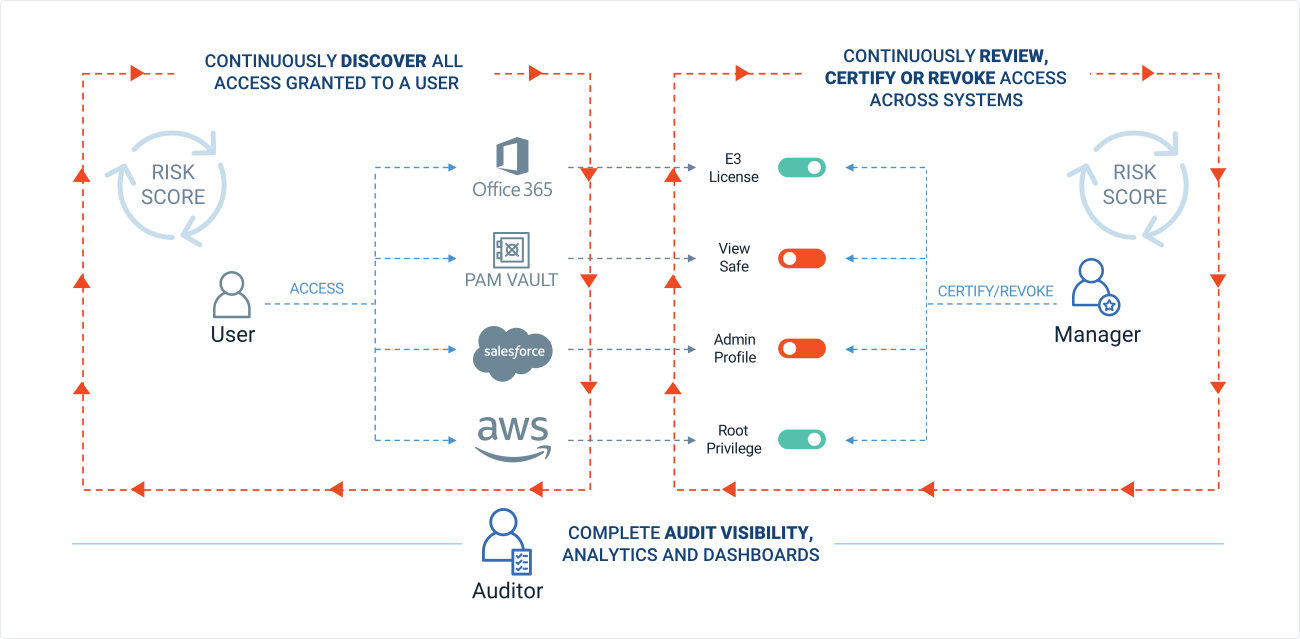
了解向组织内用户授予的所有资源和权限,包括访问 SaaS 应用程序和访问存储在 CyberArk 特权保险库中的特权账户。
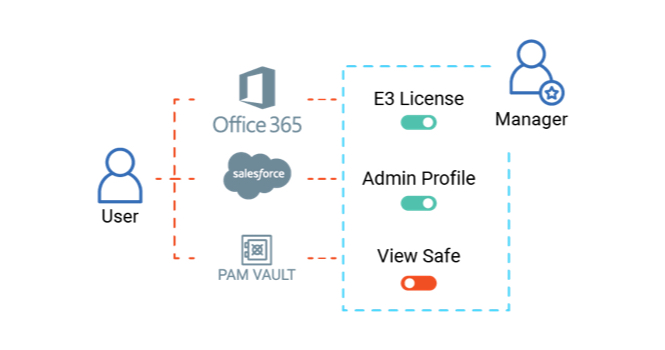
定期审查、批准或撤销应用程序访问权限,以及有关 CyberArk 特权保险库中各种保险箱的权限。通过访问历史和风险评分方面的丰富见解,利用上下文信息做出这些决策。
访问高级分析和仪表板,以智能方式识别潜在的合规性问题,查看详细的审计跟踪并创建自定义报告。
与 CyberArk 身份生命周期管理相集成,通过消除手动任务、简化自助访问工作流程以及自动完成入职和离职流程来提高生产力。
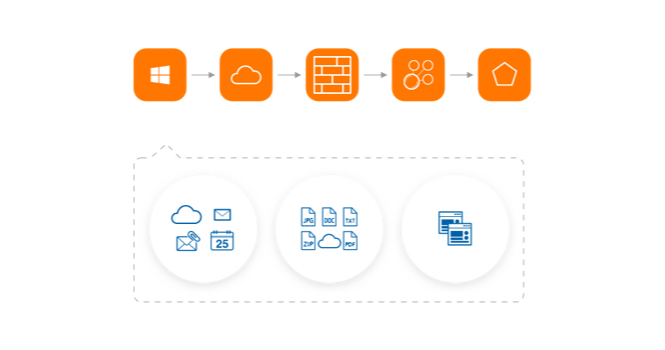
利用 CyberArk Identity Flows 协调和自动执行各种复杂的业务流程,以证明无代码工作流程的法规遵从性。
本页面展示了合作伙伴部分方案,内容源于厂商相关资料(部分图片除外),如有更新恕不另行告知,请以原厂发布的最新信息为准。
 English


