

 400-100-8107
 中文
400-100-8107
中文
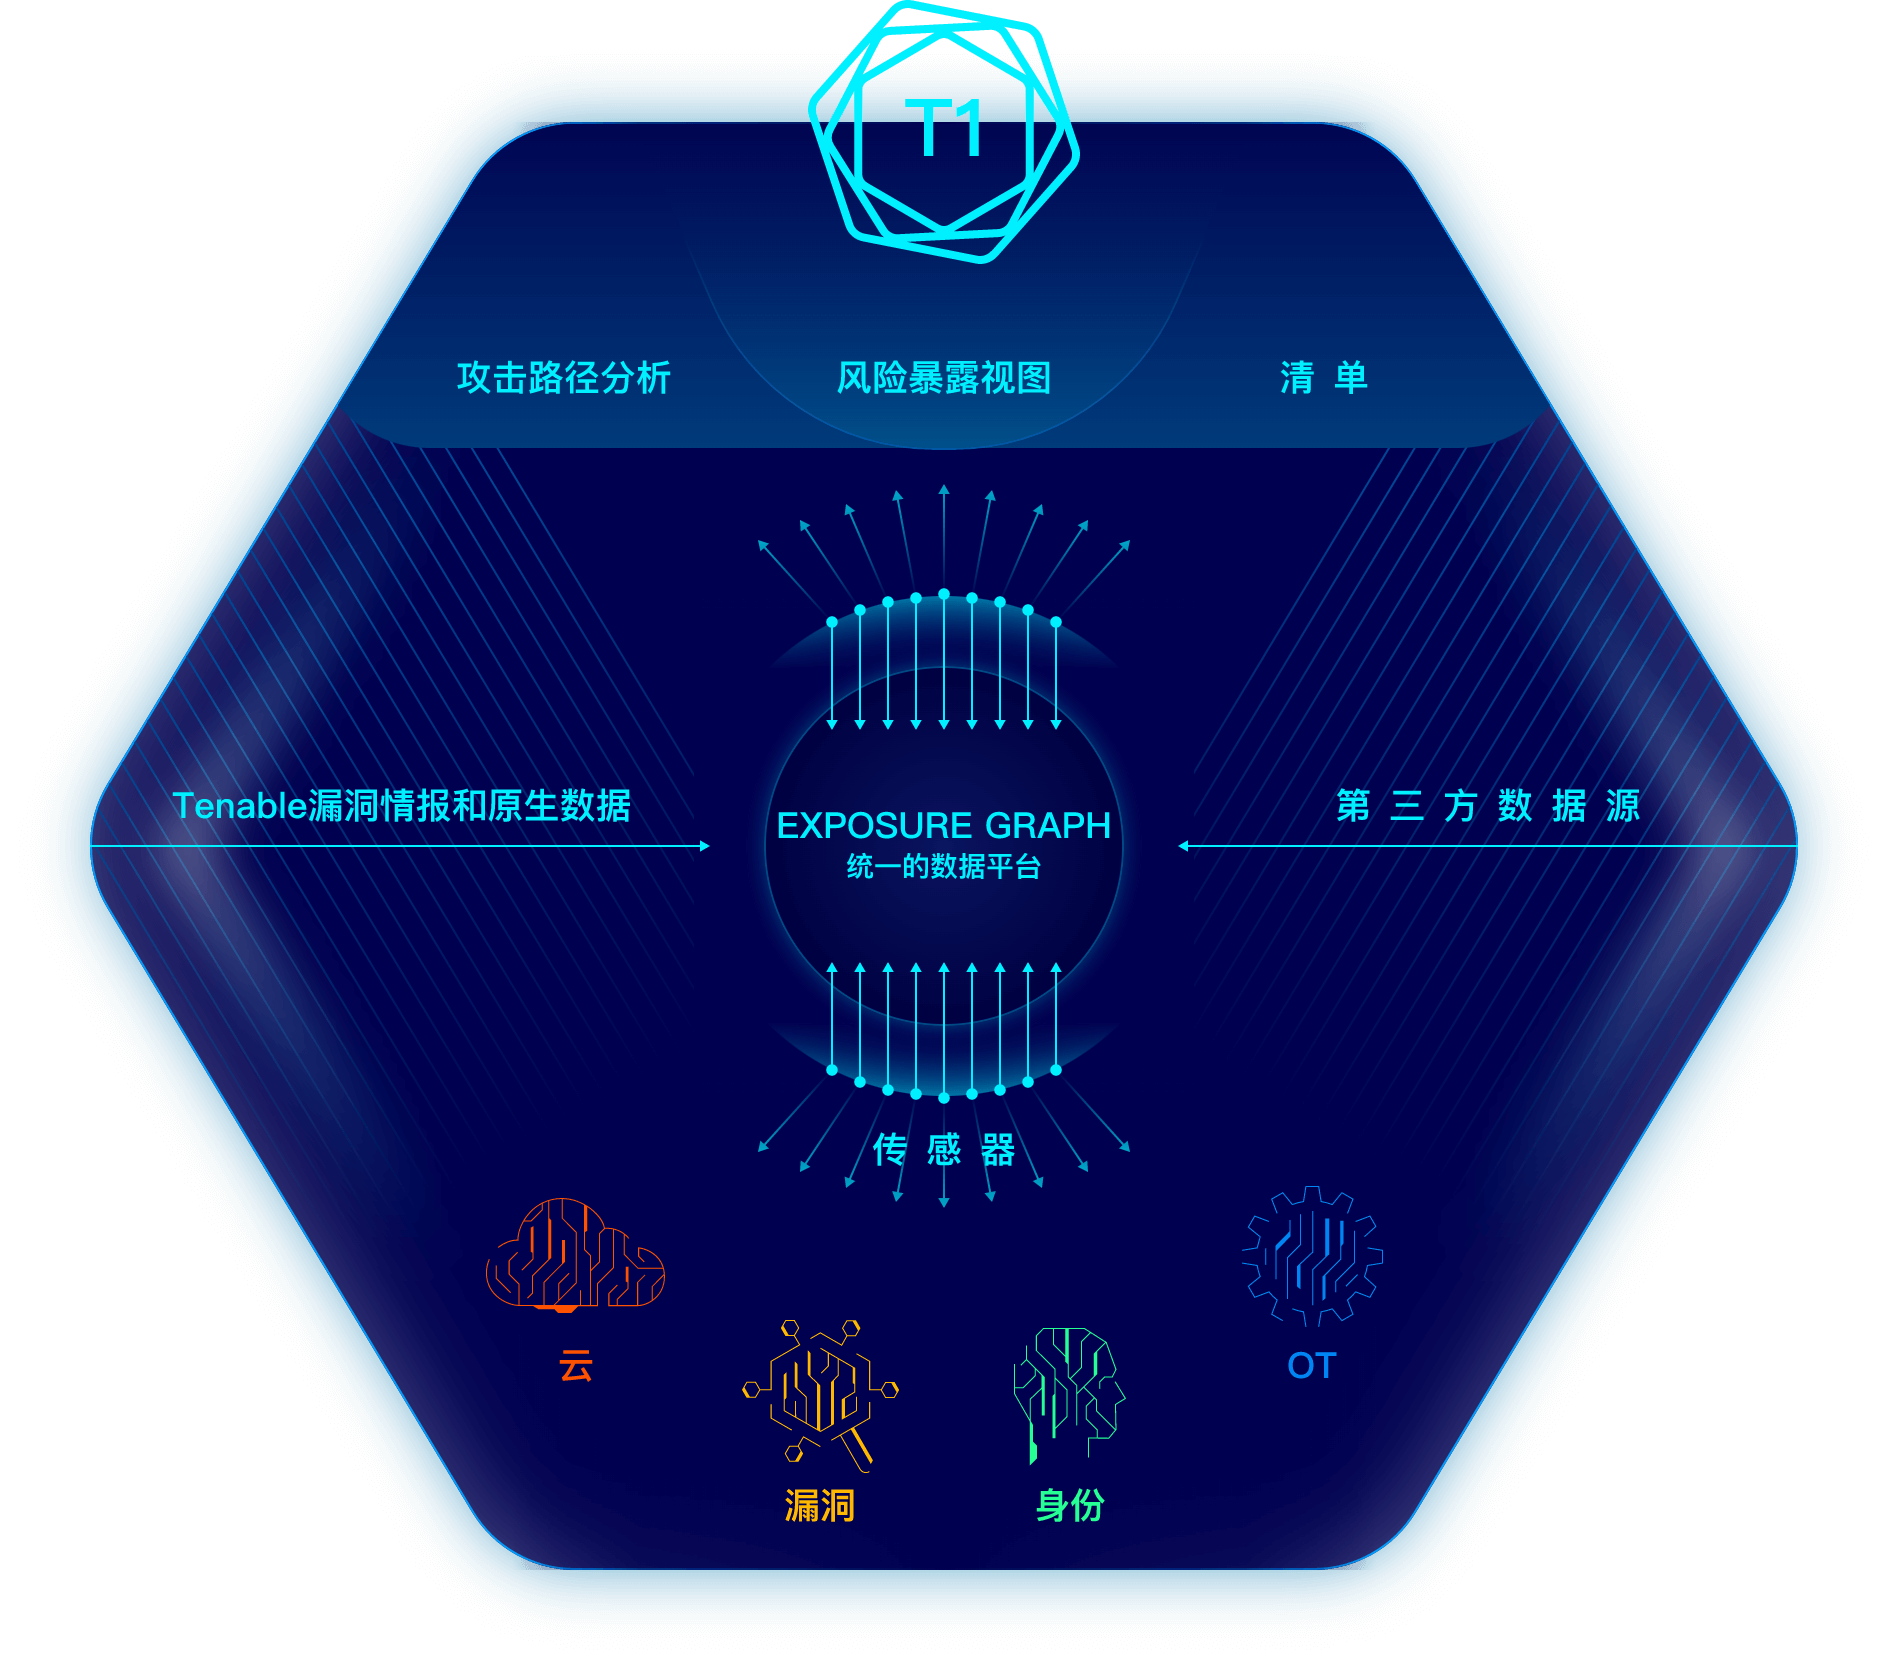
作为 Nessus 技术的开创者,Tenable Vulnerability Management提供全面漏洞覆盖,实时评估企业安全态势,优先级修复分析,威胁情报自动跟新,帮力企业降低网络安全暴露风险。
帮助客户企业根据中国《网络安全法》及相关标准(如《信息安全等级保护基本要求》)进行信息系统的安全等级保护(简称“等保”)的咨询服务。包括系统的定级与备案、差距分析、整改方案设计、管理体系建设,以及协助企业完成等保测评。通过这些服务,客户能够有效提升信息系统的安全防护能力,确保符合国家的等级保护要求,降低网络安全风险。
整合零散视图,显示您的 360 度云资源实际情况。
了解在您的攻击面中云风险是如何组合和升级的。
以最快的速度和外科手术般的精确度解决优先处理的风险暴露,从而降低云风险。
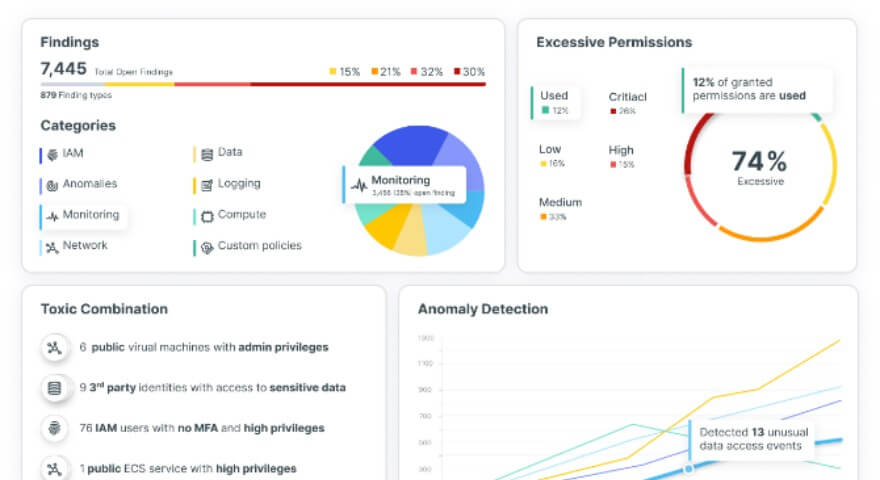
Tenable Cloud Security 会从部署到运行时的各个环节持续分析云资源,从而查找最重要的风险、定位未知威胁和安全问题的有风险组合,并在数分钟内交付可操作的深入见解。
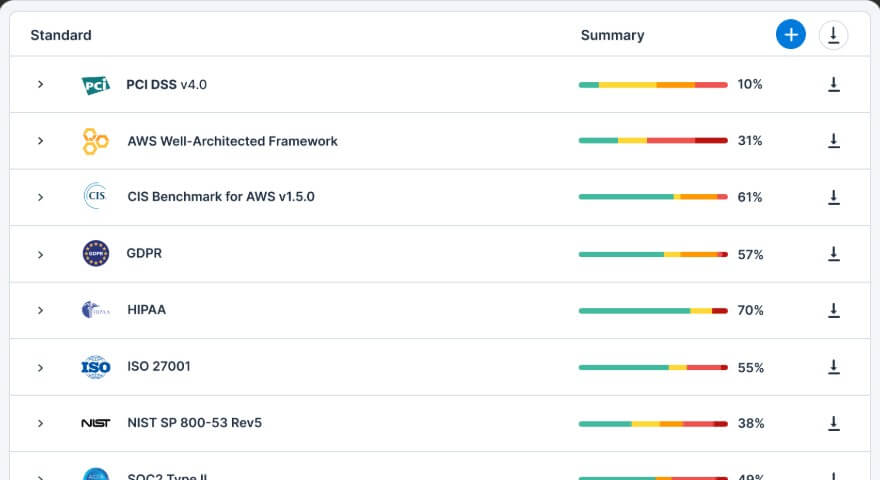
CSPM 会持续访问云环境中的设置和配置来监控风险。根据安全标准和策略发现风险和偏差,让您在多云环境中保持合规。
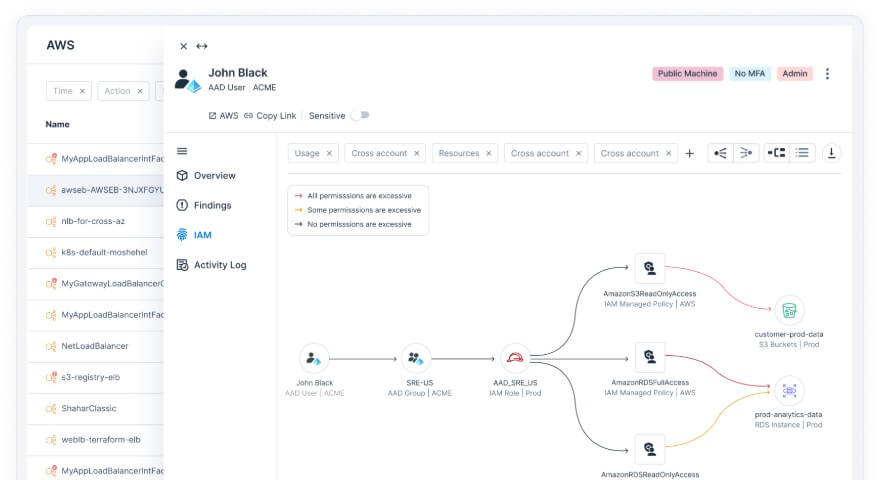
我们业界领先的 CIEM 可以让您对访问授权施加控制,因此您可以拒绝云中由人为和服务身份而引发的风险暴露,并对云资源和数据实现大规模最低特权访问。
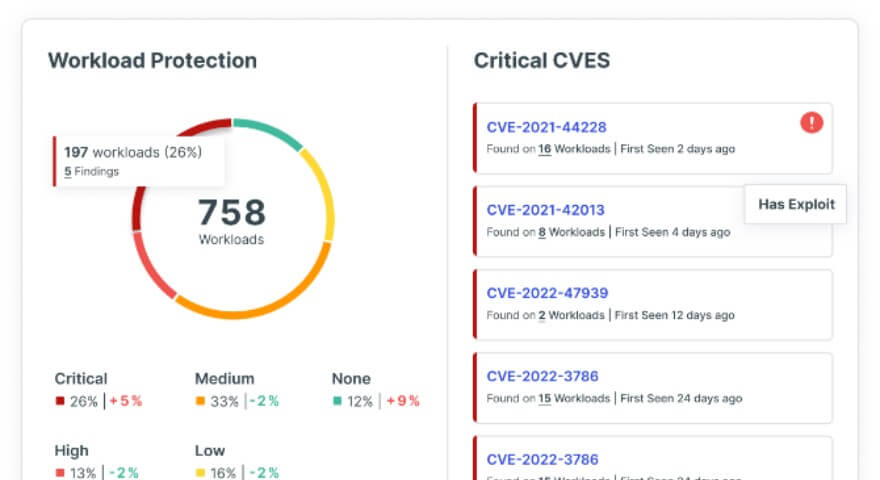
Tenable Cloud Security 可通过以下方式持续保护云负载:持续扫描、检测和可视化漏洞管理、容器和服务器功能中最重要的风险,包括漏洞、敏感数据、恶意软件和错误配置。
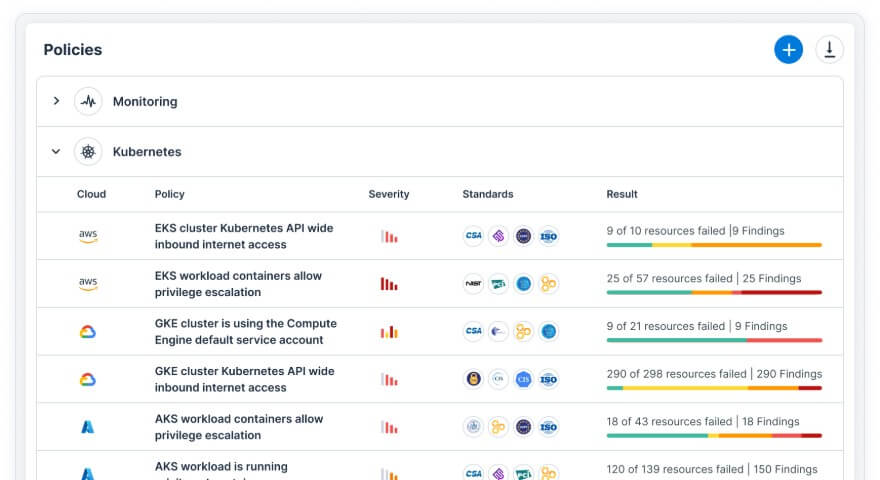
Tenable Cloud Security 可揭示、进行优先级分析和修复安全差距,同时对云中的 Kubernetes clusters 自动实施合规性。使用对配置的统一可见性,您能够修复错误配置。
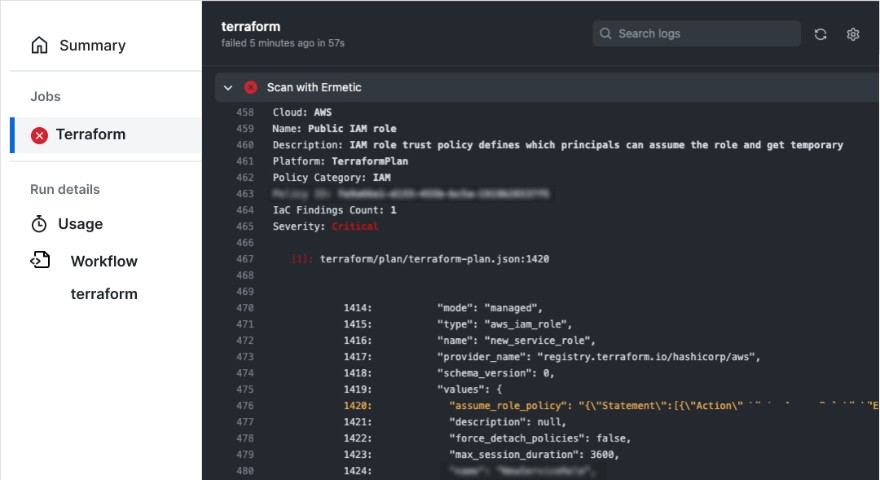
在包括 HashiCorp Terraform 和 AWS CloudFormation 在内的 DevOps 工具工作流中嵌入安全功能,这样就可以在原生基础设施即代码环境中扫描、检测和修复错误配置。
揭示整个 IT 环境中有影响力的漏洞。
快速发现极有可能遭受攻击并对业务造成影响的重要风险。
采取快速、果断的行动,化解关键风险暴露问题并执行修复。
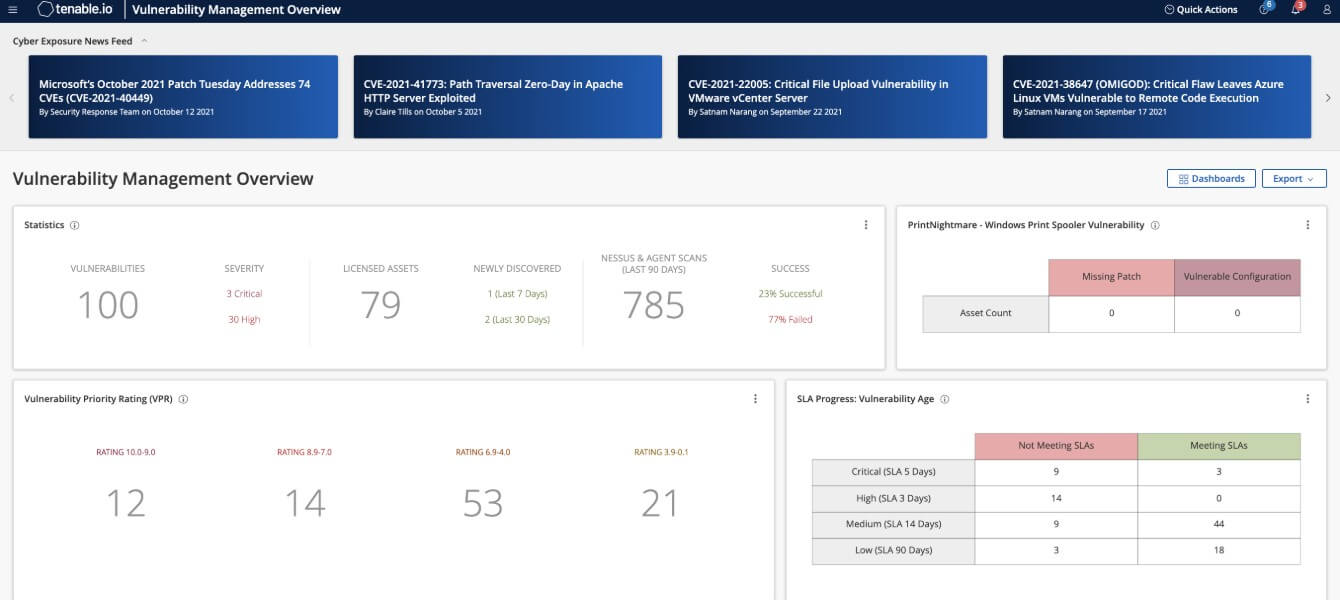
通过持续不断地对环境中已知和未知资产(甚至是变化无常的云或远程办公人员资产)进行资产发现和评估,从而发现隐藏漏洞。
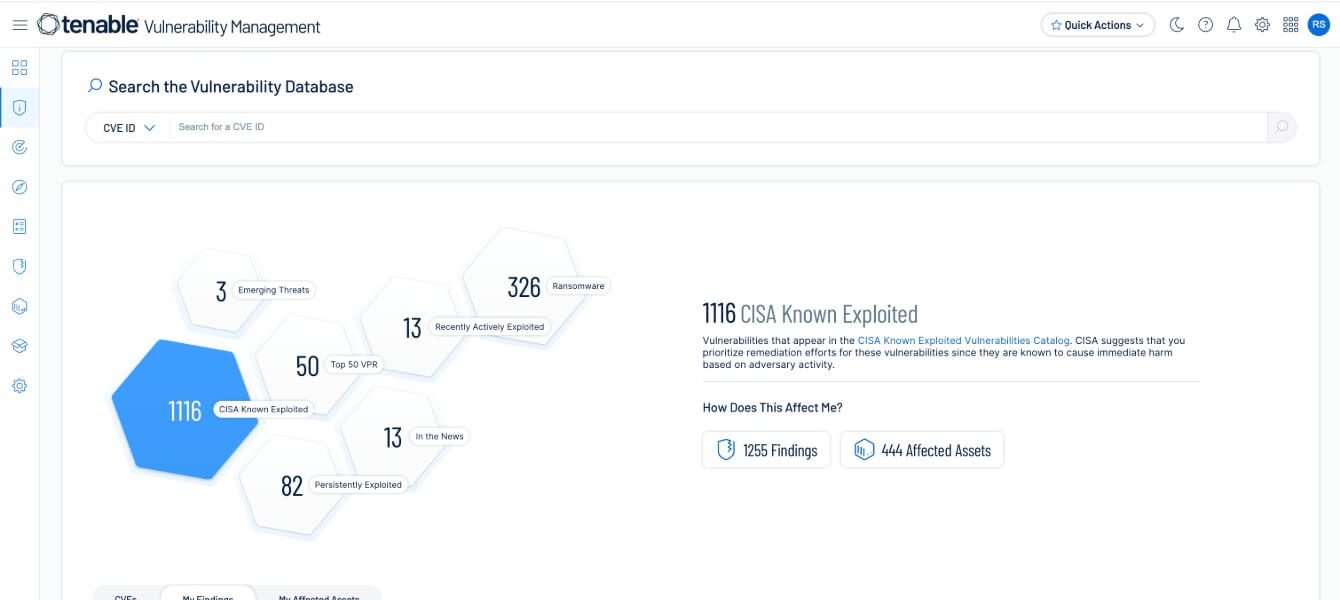
根据 Tenable Research 提供的业界最丰富的数据和情报来源搜索、上下文分析和响应漏洞。
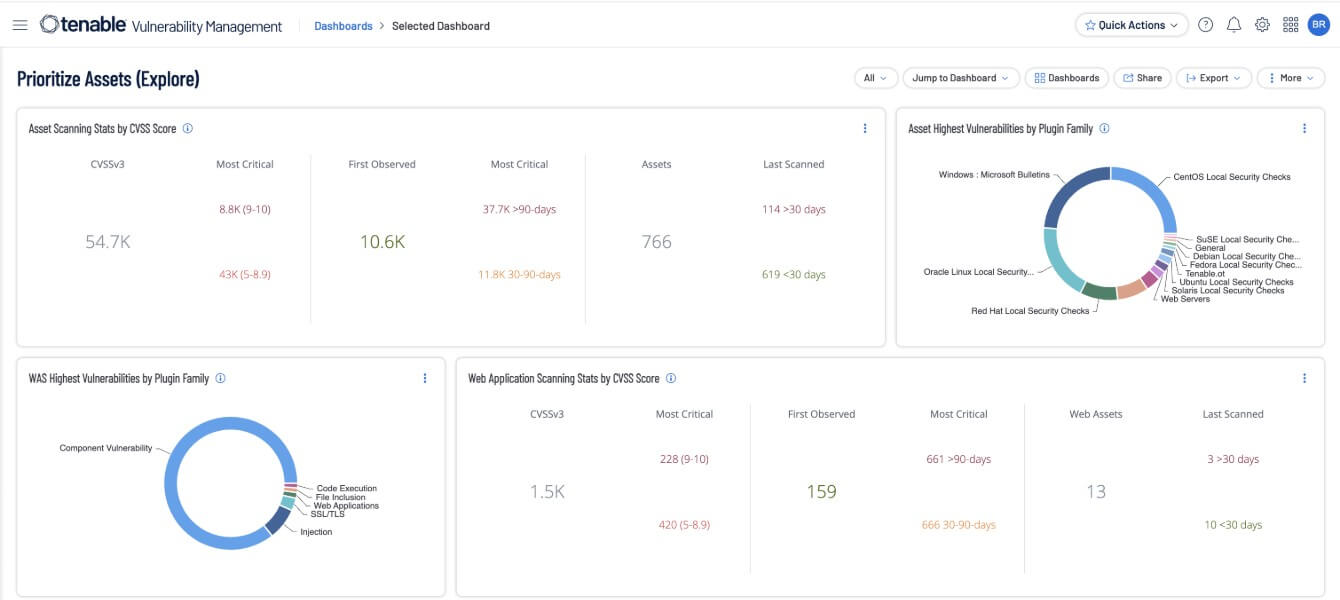
通过将漏洞数据、威胁情报和大数据分析相结合自动进行优先级分析,识别要优先修复的漏洞。 内置的优先级分析功能可确保快速修补高风险漏洞。
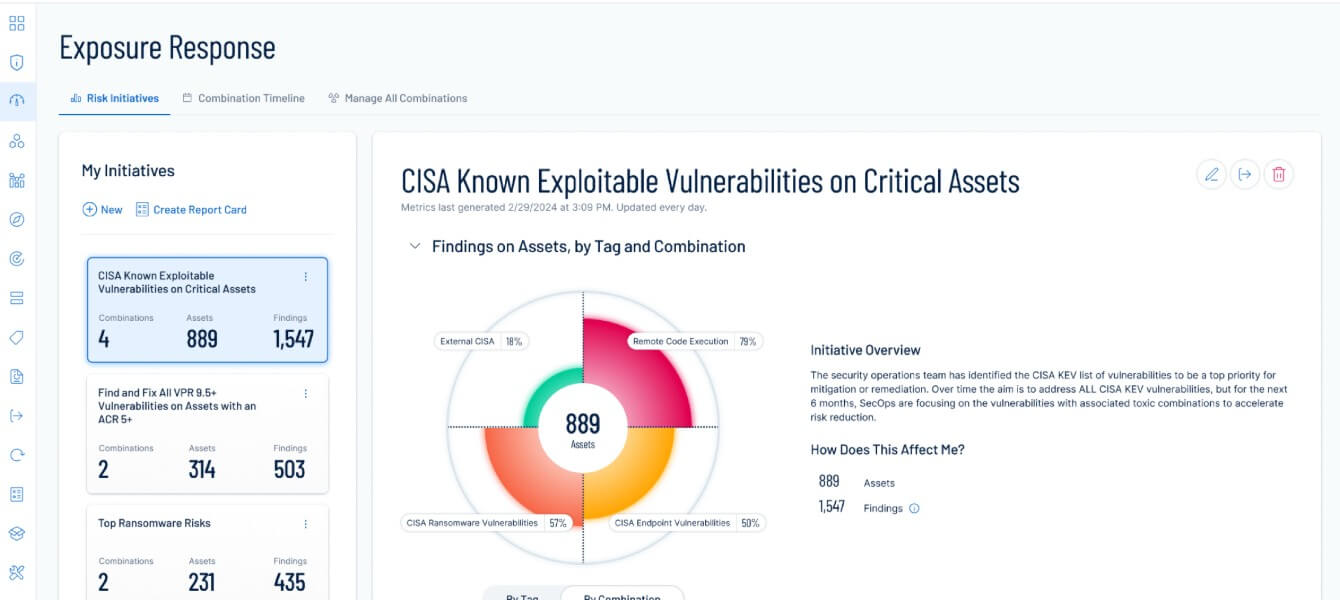
对资产风险暴露进行优先分析,监控修复趋势,并在内部与业界同行对进度进行基准衡量,以实现高效、目标导向的风险暴露管理。
通过单一界面查看融合环境中的所有资产。
主动识别对企业造成威胁的弱点。
在高风险风险暴露遭利用之前将其消除。
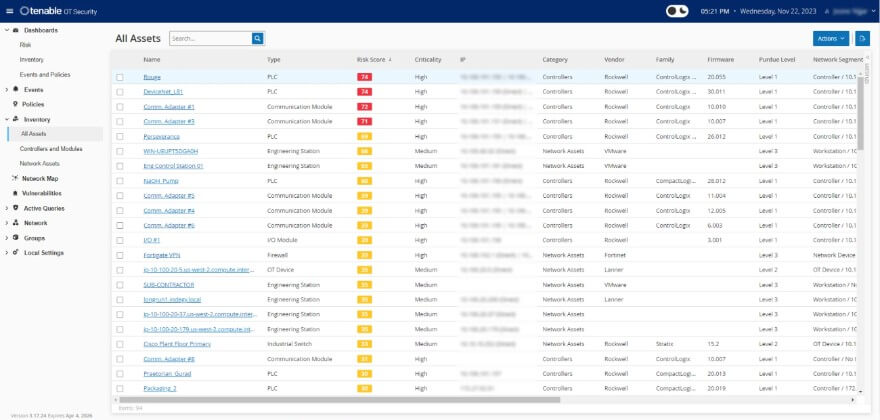
自动发现资产并创建可视化资产地图,以获得网络资产的统一视图,包括工作站、服务器、工业控制器和 IoT 设备。使用连接器引擎专门针对管理 IoT 设备和关系的应用程序,以获得完整的清单。通过跟踪资产的固件和操作系统版本、内部配置、应用程序和用户、序列号以及基于 OT 和 IT 设备的背板配置来管理资产。
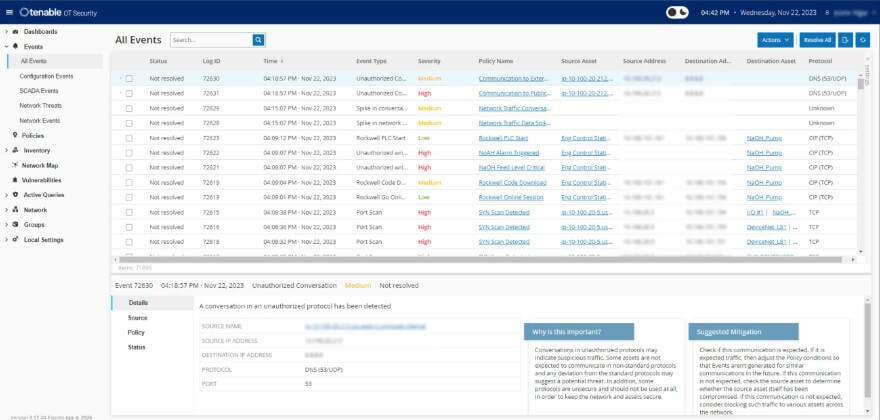
充分利用多元检测引擎来识别网络异常情况,强制实施安全策略,并跟踪高风险事件设备的本地更改,所有这些操作都可以精细精确方式实现。通过基于设备的威胁检测,识别休眠设备上的问题,以检测和缓解 OT/IT 环境中的有风险事件。自定义和微调检测方法来适应您环境的特定需求。为事件响应和取证调查提供上下文丰富的警报和全面的审计跟踪功能,从而加强威胁响应能力。
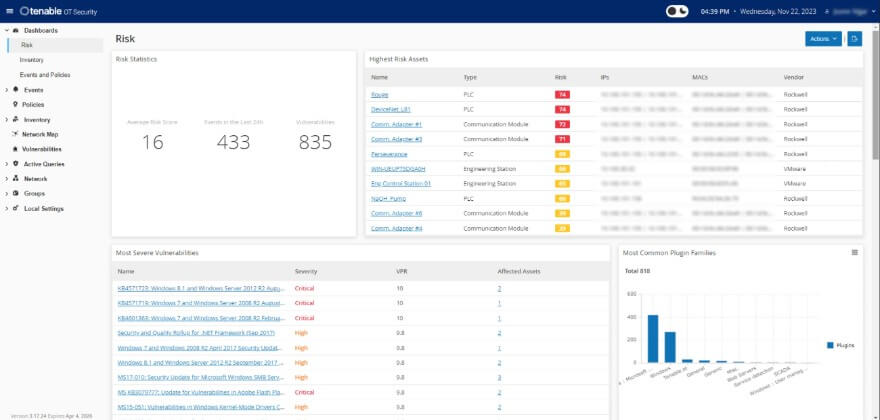
使用 Tenable 的漏洞优先级评级 (VPR) 评分模型基于上下文和潜在影响评估漏洞,从而对修复工作进行优先级分析。使用全面的数据(包括固件版本、专有研究以及对资产关系、风险暴露、权利和攻击路径的深入洞察,对每项资产进行评估。 使用可操作的情报为安全团队和关键利益相关者赋能,从而做出明智的决策,加快实施缓解措施。
通过增强的可见性和上下文分析的洞察信息简化资产管理。使用 Tenable 获得专利的混合发现方法快速识别资产及其关键风险暴露,该方法使用自然语言查询来避免中断关键业务。通过详细的资产映射,揭示物理连接和通信设备之间错综复杂的关系,从而建立强大的防御策略。
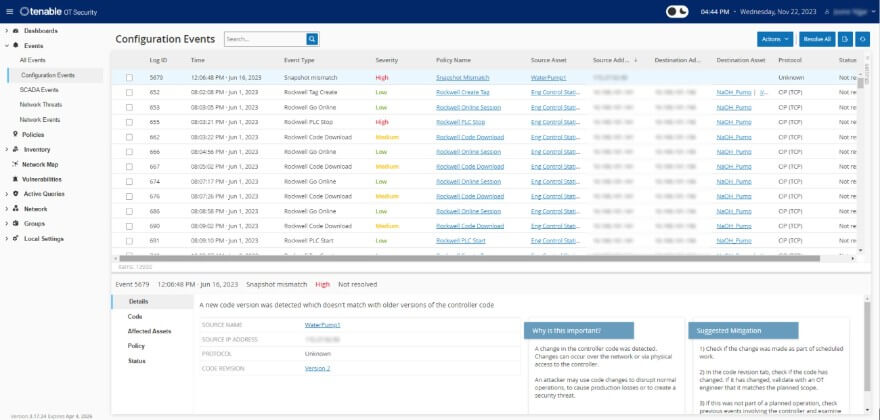
通过网络或直接在设备上跟踪恶意软件和用户执行的更改。了解设备配置变化的时间线,包括特定的梯形逻辑段、诊断缓冲区和标记表。建立识别“最后经确认良好状态”的备份快照,以加快恢复速度并遵守行业规定。
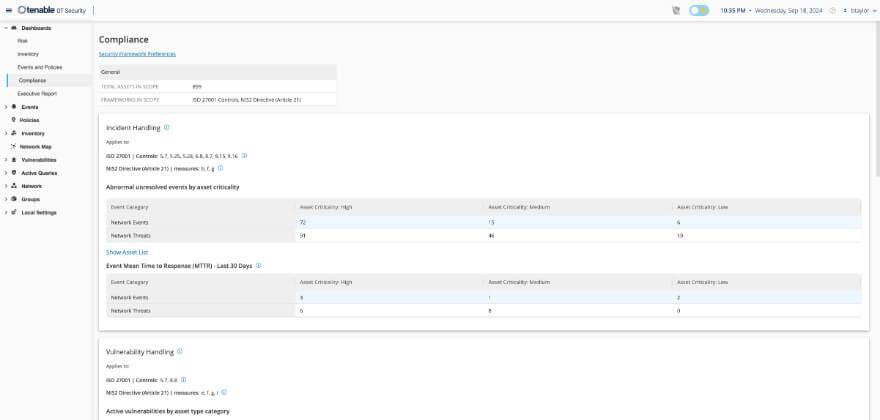
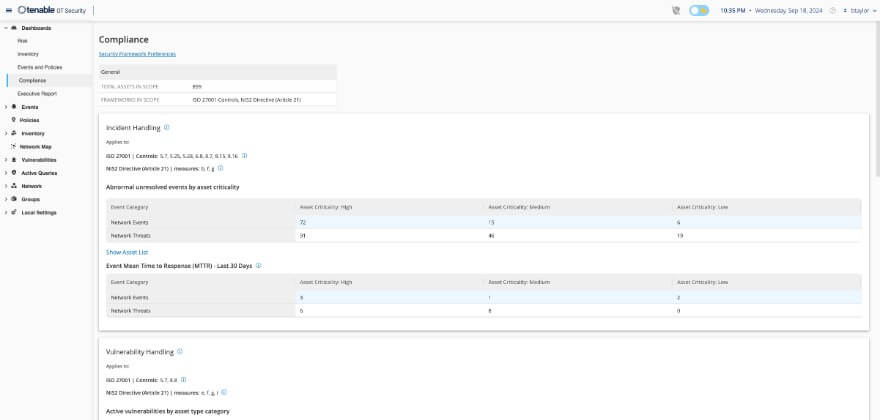
将您的合规流程转化为竞争优势。简化合规性管理并加强事件响应,帮助安全团队缓解风险,并在不断演变的监管环境中抢占先机。在单个仪表盘中轻松将您的 OT 安全态势映射到最新的全球框架和标准,以实现合规性状态的实时可见性。
统一 Active Directory、混合和 Entra ID 中的所有身份。
揭示云风险如何在攻击面上相互作用和升级。
快速化解最有可能出现身份漏洞利用的安全差距。
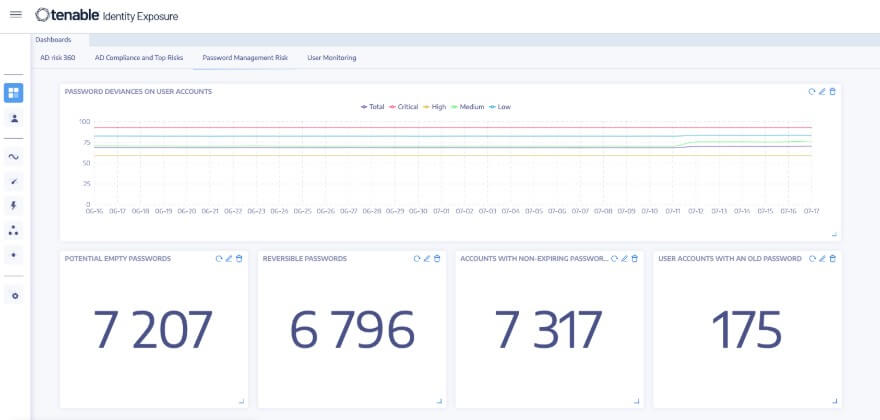
Tenable Identity Exposure 会持续验证您的 Active Directory 和 Entra ID 环境中是否有薄弱环节、错误配置和可造成破坏性攻击的活动。将深度的上下文信息集成到 Tenable One 风险暴露管理平台中,可进一步帮助您了解有风险的有害组合,同时显著提高优先级分析和效率,以修复对企业最重要的风险暴露。
本页面展示了合作伙伴部分方案,内容源于厂商相关资料(部分图片除外),如有更新恕不另行告知,请以原厂发布的最新信息为准。
 English


