400-100-8107
中文

泰雷兹是全球领先的航空、安全、网络和地理信息领域的技术创新者和供应商,与中国合作40多年。

  • CipherTrust 数据安全平台

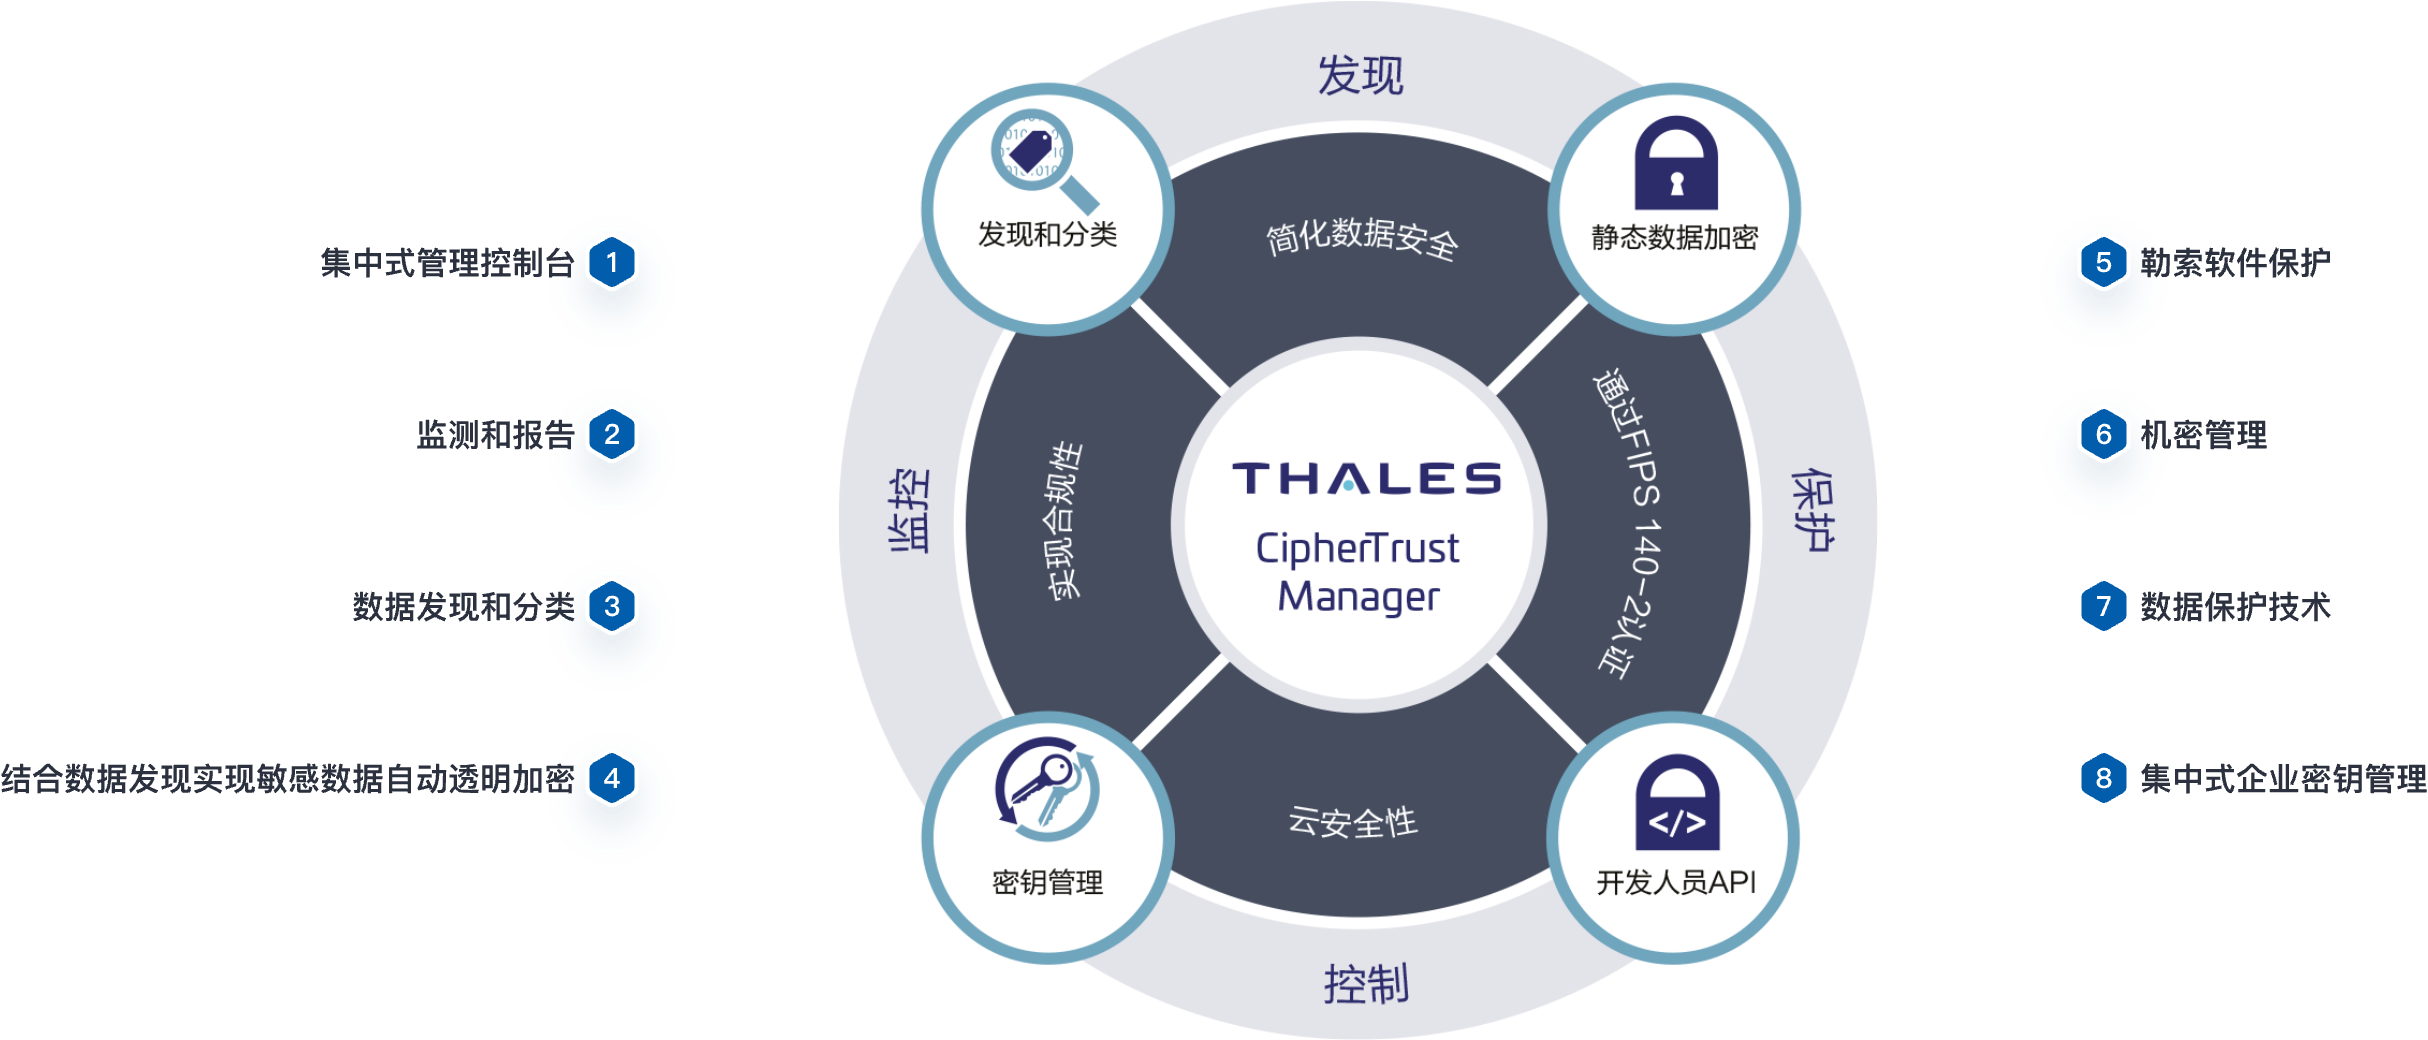
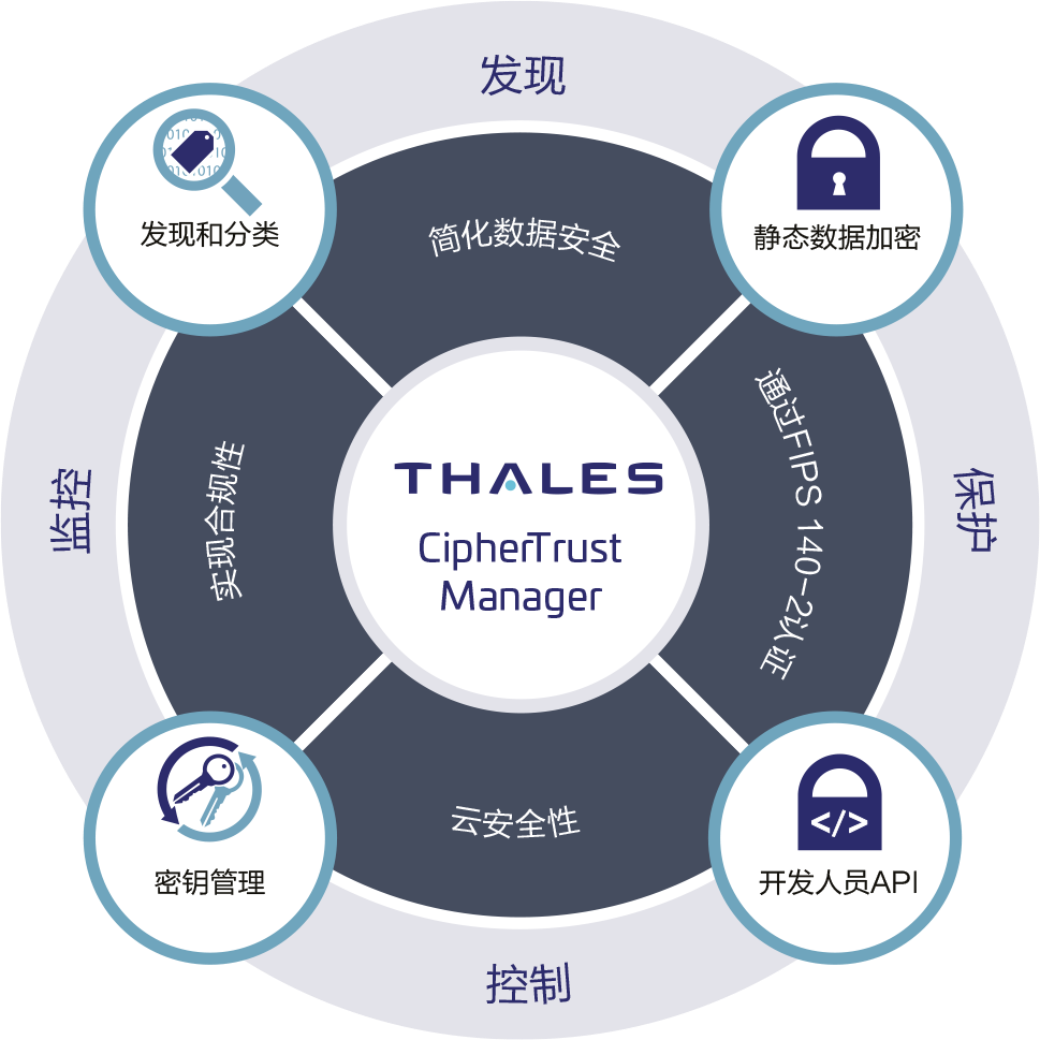
    CipherTrust Data Security Platform (CDSP)是一种以数据为中心的安全解决方案,降低企业风险,减少安全维护资源。它整合了数据发现、分类、保护及访问控制,简化了数据安全流程,加快合规性并保障云迁移安全。

  • Thales Luna HSM保护您的下一代数字转型

    Thales Luna HSMs提供了业界领先的密钥保护方案, 其特点在于可在硬件内部维护所有密钥材料。小型化和离线密钥存储的能力使其与众不同,对需要利用HSM设备移动、运输和存储CA根密钥的客户非常有吸引力。

  • CipherTrust 数据安全平台

  • Thales Luna HSM保护您的下一代数字转型

CipherTrust数据安全平台

关键特性

产品优势

  • 简化数据安全性

    CipherTrust Data Security Platform (CDSP)是一个简化数据保护的系统,帮助企业在任何地方管理敏感信息。它通过一个控制台提供数据发现、防御威胁和防止滥用,支持云和外部存储。在数字化转型中,CDSP助力企业应对隐私挑战和勒索软件,有效管理机密和安全策略。

  • 加快合规速度

    监管机构和审计机构要求企业控制并证明对受监管敏感数据的保护。CDSP满足这些要求,提供全面的数据安全和隐私功能,包括数据发现、勒索软件防护、机密管理、加密等。这些控制措施可以应用于新部署或适应合规性变化。平台的集中管理和可扩展性便于通过增加许可和自动化部署来实施新的控制。

  • 安全的云迁移

    CipherTrust平台提供高级加密和集中管理解决方案,保护云中敏感数据。其多云自带加密功能避免厂商锁定,确保数据灵活性。对于无法自带加密的企业,CCKM服务支持外部密钥管理,简化跨云和SaaS应用的密钥管理。CipherTrust Secrets Management则提供全面的机密生命周期管理。

产品功能

  • CipherTrust管理器

    CM作为CDSP的管理中心,负责简化加密密钥的全周期管理。它能处理密钥的生成、备份、管理、停用等操作,并支持多种安全应用场景。CM还提供基于角色的访问控制、审计报告以及便捷的API接口,同时支持物理和虚拟化部署,可使用高级别的安全硬件确保信任。

  • CipherTrust数据发现和分类

    CipherTrust Data Discovery and Classification 工具能跨不同平台定位敏感数据,通过一个控制台提供数据风险洞察,帮助决策以提升安全性和合规性。它简化了从策略设定到风险分析的整个流程,减少安全盲点和操作复杂性。

  • CipherTrust透明加密

    CipherTrust Transparent Encryption (CTE) 为云和大数据环境提供静态数据加密、用户访问控制及数据访问审计。它保护不同操作系统上的文件和数据库,支持实时数据转换以实现零停机加密。CTE还与安全信息和事件管理系统集成,简化合规报告和加速威胁识别。

  • CipherTrust智能保护

    CipherTrust Intelligent Protection 帮助企业快速识别和分类数据,并根据其敏感性和风险状况进行加密和访问控制保护。它整合了数据发现与透明加密技术,提升运营效率,加快合规性,并主动缩小安全漏洞。

  • CipherTrust勒索软件数据保护

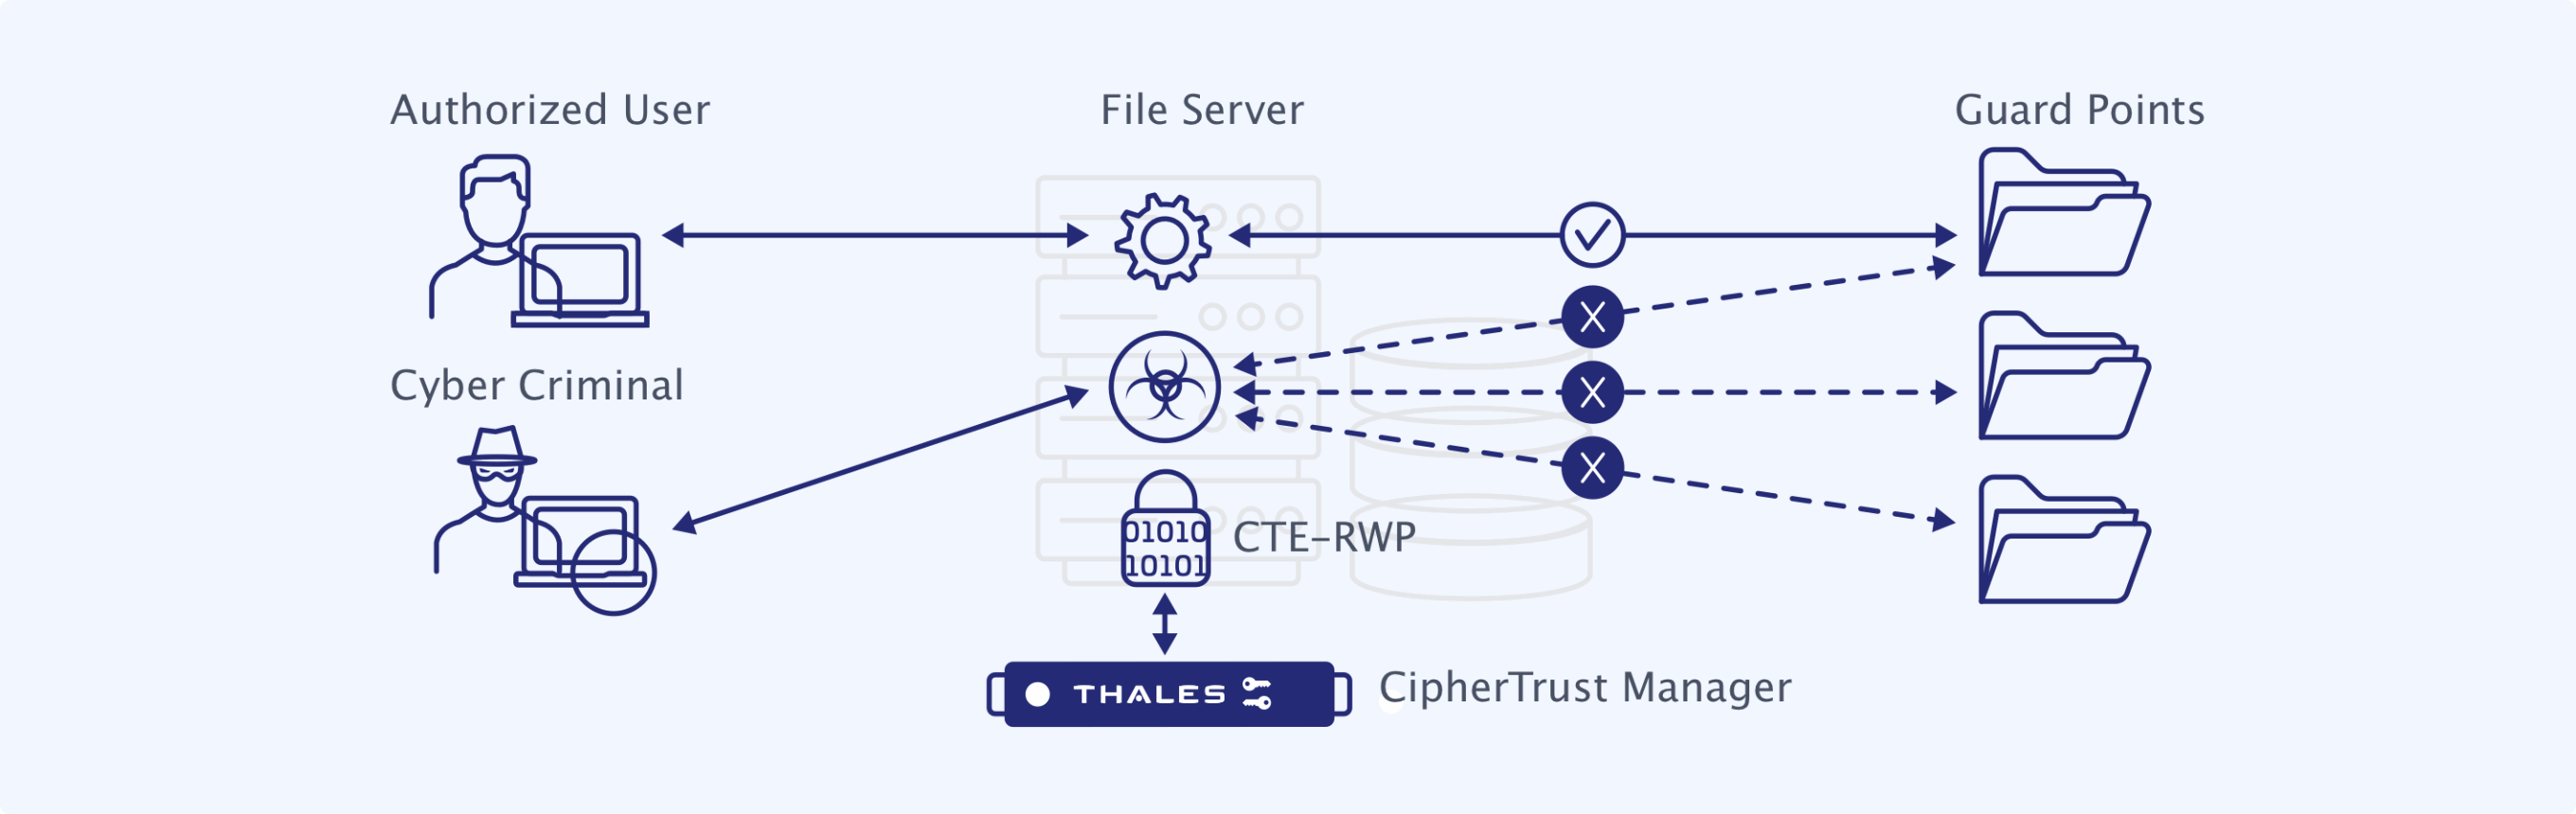
    CipherTrust Transparent Encryption Ransomware Protection (CTE-RWP) 监控并阻止可疑行为以防御勒索软件,无需依赖恶意软件特征数据库,即使在离线状态下也能防护零日攻击,且部署和管理简便。

  • CipherTrust应用程序数据保护

    CADP通过API提供加密功能,帮助开发人员快速保护数据,简化密钥管理,并支持快速开发安全解决方案,同时通过安全运营部门管理策略,确保职责分离。

CipherTrust勒索软件数据防护

防护架构图

产品优势

  • 数据防护透明

    CTE-RWP会持续地以很低的资源消耗,针对每个卷设置强制性的勒索软件防护机制,无需修改终端/服务器上的任何应用程序。它会持续监控由勒索软件感染的进程所引起的异常文件活动,并在检测到此类活动时发出警报或阻止此类活动。

  • 易于部署

    借助CTE-RWP,管理员只需启用勒索软件防护,无需针对每个文件/文件夹设置限制性访问控制和加密策略,这一功能在CTE许可证中可实现。

  • 强大的勒索软件检测功能

    CTE-RWP会使用基于进程的机器学习模型来动态检测可疑的文件I/O活动。它会识别终端/服务器上的勒索软件,并发出警告或阻止勒索软件。用户还可以将已批准进程添加到受信列表中,以绕过监视。

解决方案

CTE-RWP:温和高效的勒索软件防护解决方案

CipherTrust Transparent Encryption Ransomware Protection (CTE-RWP) 引入了一种温和且非侵入式的防护策略,旨在为您的文件和文件夹提供坚固的屏障,抵御勒索软件的攻击。CTE-RWP 精密监控每个进程,特别关注那些存储着关键业务数据的文件,一旦检测到异常的I/O活动,便会立即采取行动。

这使得管理员能够在勒索软件得逞之前,对可疑行为发出预警,并拥有能力直接阻止这些潜在的安全威胁,从而确保系统的安全与数据的完整性。

产品功能

  • 授权

    Luna USB HSM具备篡改检测和自动密钥归零功能以应对攻击,同时允许经过身份验证的管理员恢复数据,确保HSM快速恢复且不丢失密钥或敏感信息。

  • 其他采用CipherTrust勒索软件数据防护

    客户可以通过添加CipherTrust透明加密(CTE)许可证, 最大化其终端/服务器上的勒索软件防护,从而获得CTE- RWP并未提供额外好处。

  • 针对CipherTrust Encryption使用MFA

    CTE支持在Windows平台上添加MFA,增强对敏感数据的保护,可与SafeNet Trusted Access、Okta和Keycloak等多因素身份验证提供商集成。

Thales Luna HSM保护您的下一代数字转型

硬件安全模块(HSM)是一种包含专用加密处理器的设备,专门设计用于保护加密密钥生命周期。HSM作为信任锚,保护世界上一些最注重安全的组织的加密基础设施,通过安全管理、处理和存储加密密钥在防篡改设备内。


企业购买硬件安全模块以保护交易、身份和应用程序,因为HSM在安全存储和管理加密根密钥以及为广泛应用提供加密、解密、身份验证和数字签名服务方面表现出色。

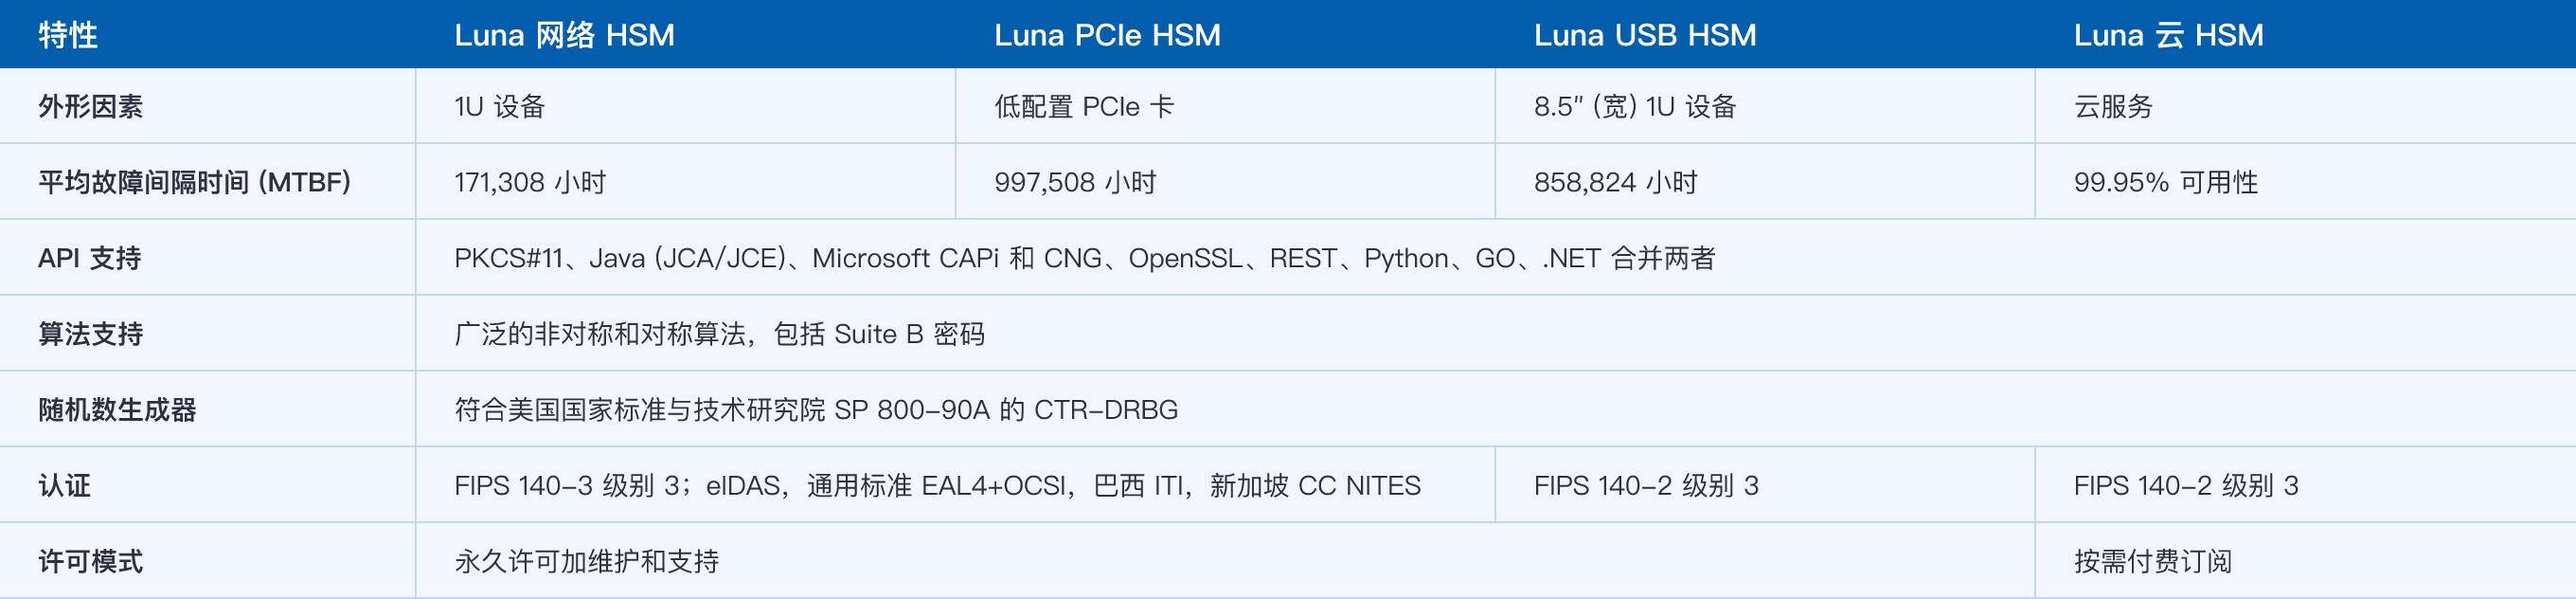
Thales Luna 通用目的 HSM 提供多种外形因素和性能选项

  • Luna 网络HSMs

    通过在 Luna 网络 HSMs 中存储、保护和管理加密密钥,安全敏感数据和关键应用程序 - Thales的高保证、抗篡改、网络附加设备的优质系列,提供市场领先的性能。满足 FIPS 140-3 级别 3、HIPAA、PCI-DSS、eIDAS、GDPR 等合规性和审计需求,适用于金融、医疗和政府等高度监管的行业。

  • Luna PCIe HSMs

    在 Luna PCIe HSMs 中存储、保护和管理敏感数据和关键应用程序的加密密钥 - 高保证、抗篡改、低配置文件的 PCIe 卡。为应用程序提供对专用、高性能加密处理器的专用访问。快速将此具有成本效益的解决方案直接嵌入服务器和安全设备中,以实现FIPS验证的密钥安全。

  • Luna USB HSMs

    将所有密钥材料专门保存在Luna USB HSM的范围内,提供行业领先的密钥管理,便于携带。 小型外形和板载密钥存储使该产品独树一帜,特别吸引需要离线密钥存储的客户。

  • Luna Cloud HSM

    Luna Cloud HSM可在Thales数据保护按需在线市场上获得,是一种基于云的HSM服务。所有Luna HSM的通用架构 - 无论它们是在云中、本地部署,还是两者的组合 - 确保您的关键基础设施以经过认证且加密灵活的强大数字信任基础得到保护。

  • 加密指挥中心

    通过在集中管理您的加密管理Luna网络HSM资源,并通过加密指挥中心降低IT安全基础设施成本—这是一个用于本地、混合和云环境的完整监控、报告和管理工具。

Thales Luna HSM 特性

HSM作为数字信任的基础

HSM作为数字信任的基础

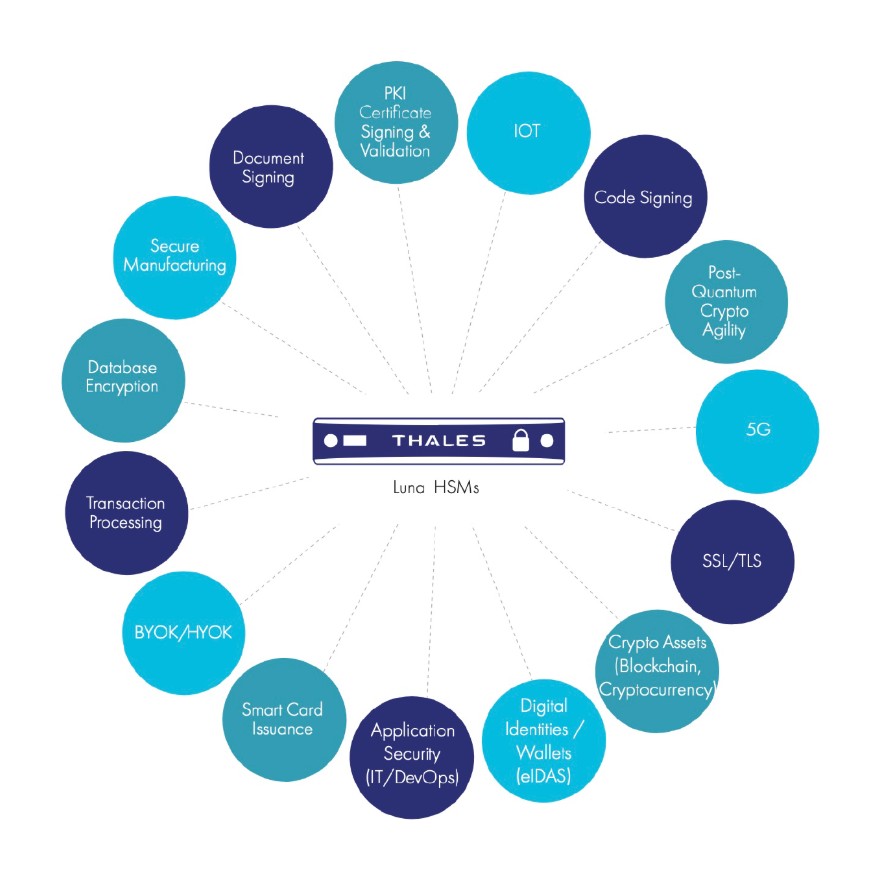
数字应用程序使用公钥基础设施(PKI)来保护和验证从交易和身份到供应链的所有内容。减轻对PKI密钥的未经授权访问的风险至关重要;恶意意图、无意错误或系统故障可能会造成灾难性后果,影响从根密钥扩展的所有组件和服务的信任。

将PKI密钥存储在基于硬件的信任根中是行业最佳实践,对于某些用例,例如证书生成和签名密钥的存储,这是强制性的。无论PKI环境的用例如何,特别是那些与业务流程、金融交易或访问控制密切相关的用例,私钥,尤其是根密钥,必须通过专用安全设备—硬件安全模块(HSM)以最高级别的安全性进行保护。Thales为其客户提供市场领先的Luna HSM,无论是在本地、云中还是跨混合环境。

  • PKI

    公钥基础设施(PKI)是现代认证系统的核心,依赖于可共享的公钥和仅由系统所有者持有的私钥。私钥的保密性至关重要,一旦泄露或被篡改,PKI的可信度将受损。PKI必须随时可用,以保证交易顺畅进行。Luna HSM提供了必要的基础安全性,以安全地存储和管理这些密钥。

  • 传输层安全协议

    HSM提供了一个强大的环境来安全地保护密钥,以及快速生成和管理共享密钥所需的关键计算能力,在这些环境中,密钥每天需要创建和管理成千上万甚至数百万个。如果攻击者能够获取私钥,他或她就可以冒充一个组织,从而破坏信任。

  • 代码签名

    部署一个硬件安全模块(HSM)来生成和管理哈希和用于签署代码的数字证书,保护验证应用程序真实性的关键代码签名密钥,防止篡改和中间人攻击,并保护免受可以修改应用程序的恶意软件的影响。

  • 数据库加密

    公钥基础设施(PKI)和数据库加密是HSM的两大应用,它们对于保护数字化世界中的数据至关重要。没有HSM,商业交易难以安全进行,因为数据加密和解密既耗时又易受攻击。HSM提供了一个安全、高效的解决方案来处理数据库加密。

  • 云、混合云

    过去,很多功能在封闭环境中由员工管理。现在,这些活动转移到云端,由专业的云服务提供商处理。这些云服务依赖HSM来保护数据安全和可用性,防止数据泄露。同时,这也使得云服务成为威胁行为者的目标。

新兴用例

  • 物联网(IoT)

  • 加密资产(区块链、加密货币等)

  • 后量子密码学

  • BYOK / HYOK / DKE

  • 5G

  • 云原生

  • 联网车辆

  • 安全制造

  • 边缘计算

合规性

网络安全已经发展到一个最低可接受安全水平已变得明确的阶段,并且基于这些基础,网络安全仍在不断演变。
以下是Luna HSM如何应对网络安全合规标准和要求的示例,我们致力于提供满足不断增长需求的产品和服务。这当然不是一个详尽的列表,因为我们客户的网络安全需求与日俱增。

  • FIPS 140-3级别3

  • 通用标准EAL4+

  • eIDAS

  • GDPR

  • PCI-DSS

  • CA/B论坛

  • HIPAA HITECH

  • IEC 62443

  • SAE/ISO 21434

本页面展示了合作伙伴部分方案,内容源于厂商相关资料(部分图片除外),如有更新恕不另行告知,请以原厂发布的最新信息为准。